Google acelera la computación cuántica y reabre el riesgo para Bitcoin


La última técnica de computación cuántica de Google habría reducido 40 veces las tasas de error relevantes y alcanzado una precisión del 99,9%, un avance en un campo cuyas futuras capacidades podrían amenazar la criptografía de Bitcoin. Sin embargo, el resultado se refiere a errores cuánticos y todavía debe demostrarse a mayor escala.
Esto no cambia la amenaza inmediata para la red, pero hace más difícil descartar el riesgo cuántico a largo plazo para Bitcoin como un problema de ingeniería puramente teórico. La brecha se estrecha, aunque sigue siendo considerable.
🚨JUST IN: Google may bring Bitcoin’s Q-Day sooner than expected after its Willow chip cuts quantum errors 40x.
— Coin Bureau (@coinbureau) October 15, 2026
Google says a technique called “magic state cultivation” now works on its Willow chip, cutting errors about 40x with a record 99.99% accuracy.
Q-Day is the moment a… pic.twitter.com/6fquMJURPH
La investigación de Google se centra en los estados mágicos, un recurso especializado de la computación cuántica que, según el informe citado, suele consumir alrededor del 95% de la capacidad de un ordenador cuántico. Mejorar la fiabilidad y la producción de esos estados podría aliviar uno de los principales cuellos de botella para construir máquinas más grandes y útiles.
La corrección de errores cuánticos es necesaria para disponer de un sistema tolerante a fallos con suficiente potencia, pero la amenaza para Bitcoin depende de que se combinen muchas capacidades exigentes. Este hito refuerza la necesidad de prepararse a largo plazo.
¿Cuánto falta para un ataque cuántico a Bitcoin, según Google?
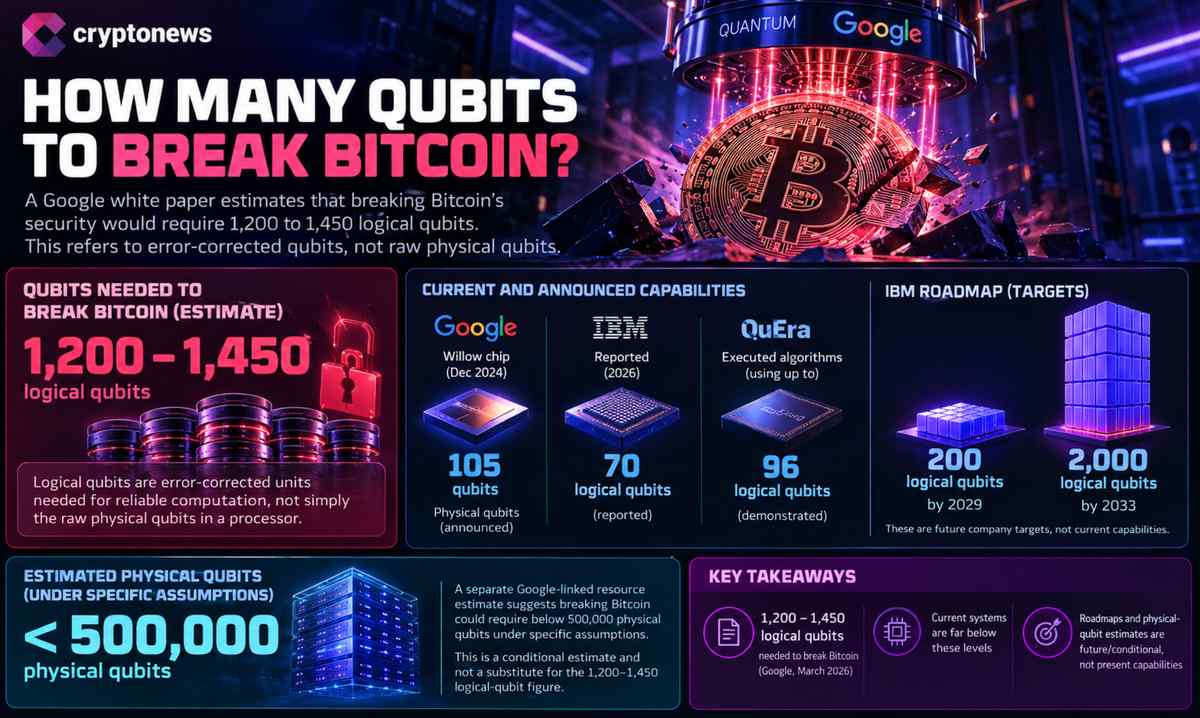
En un documento técnico publicado en marzo, Google estimó que vulnerar la seguridad de Bitcoin requeriría entre 1.200 y 1.450 cúbits lógicos. Se trata de cúbits lógicos —unidades con corrección de errores necesarias para realizar cálculos fiables—, no simplemente de los cúbits físicos que incorpora un procesador.
El chip Willow de Google, anunciado en diciembre de 2024, tiene 105 cúbits; IBM informó de 70 cúbits lógicos, mientras que QuEra ejecutó algoritmos con hasta 96 cúbits lógicos. La hoja de ruta de IBM fijaba como objetivos alcanzar 200 cúbits lógicos en 2029 y 2.000 en 2033: son metas futuras de la empresa, no capacidades actuales.
Por separado, una estimación de recursos vinculada a Google y mencionada en otras coberturas sitúa el requisito por debajo de los 500.000 cúbits físicos bajo determinados supuestos. Esa estimación condicional de cúbits físicos no sustituye la cifra de entre 1.200 y 1.450 cúbits lógicos.
Del mismo modo, el escenario en el que una máquina avanzada pudiera obtener una clave privada a partir de una clave pública expuesta en nueve minutos describe una capacidad hipotética de ataque, no una máquina que exista actualmente.
La exposición práctica también dependería de que se revelara una clave pública. Un análisis de Google sobre las vulnerabilidades cuánticas en las criptomonedas aborda el riesgo en términos generales. Una eventual respuesta de Bitcoin requeriría, además, una vía de migración técnicamente sólida y coordinación entre usuarios, desarrolladores y custodios.
Un problema de seguridad a largo plazo
El informe principal estima que alrededor de 6,26 millones de BTC están en direcciones vulnerables a la computación cuántica. El riesgo depende de que, en el futuro, las máquinas puedan obtener claves privadas a partir de claves públicas expuestas. El debate sobre la seguridad de Bitcoin a largo plazo abarca tanto la potencia del hardware cuántico futuro como la posibilidad de trasladar los fondos afectados a opciones más seguras.
Jameson Lopp, cofundador y director de seguridad de Casa, afirma que podría faltar al menos otra década para que exista una máquina capaz de descifrar una clave pública de Bitcoin. Los avances de Google en corrección de errores refuerzan la importancia de planificar ante este escenario.
A la fecha del artículo original, Polymarket asignaba una probabilidad del 1% a que se diera esa posibilidad antes de fin de año y del 11% antes de que terminara 2027. La implicación más duradera es que el desafío de migrar Bitcoin a una criptografía poscuántica debe abordarse mucho antes de que aparezca una máquina capaz de realizar un ataque creíble.
Para quienes mantienen posiciones en BTC, el resultado de Google no confirma un problema de seguridad inmediato ni constituye por sí solo una señal de venta. Sí añade peso al riesgo de cola a largo plazo: la corrección de errores avanza, pero pasar de un hito de laboratorio a un sistema fiable capaz de vulnerar Bitcoin aún exige escala, tolerancia a fallos y capacidad de cálculo sostenida, algo que las máquinas actuales no han demostrado.


Más
 in numbers

