Alerta en Ledger: confirman implantes físicos en hardware wallets
Creemos en la transparencia total con nuestros lectores. Algunos de nuestros contenidos incluyen enlaces de afiliados y podemos ganar una comisión a través de estas asociaciones. Sin embargo, esta posible compensación nunca influye en nuestros análisis, opiniones o reseñas. Nuestro contenido editorial se crea independientemente de nuestras asociaciones de marketing y nuestras calificaciones se basan únicamente en nuestros criterios de evaluación establecidos. Leer más.


Ledger ha confirmado la existencia de un exploit; al menos un dispositivo vinculado a la investigación de robo de carteras de CryptoBilis contenía un implante de hardware no autorizado. Las pérdidas potenciales estimadas alcanzan los 93 millones de dólares en 311 monederos a través de cinco cadenas de bloques. El hallazgo confirma, por el momento, la manipulación física en un dispositivo afectado.
En una actualización, Ledger informó que examinó el dispositivo de un usuario impactado y encontró un implante de hardware no autorizado. Los clientes afectados habían adquirido sus dispositivos a través de CryptoBilis, un revendedor que opera en Indonesia, Malasia y Filipinas.
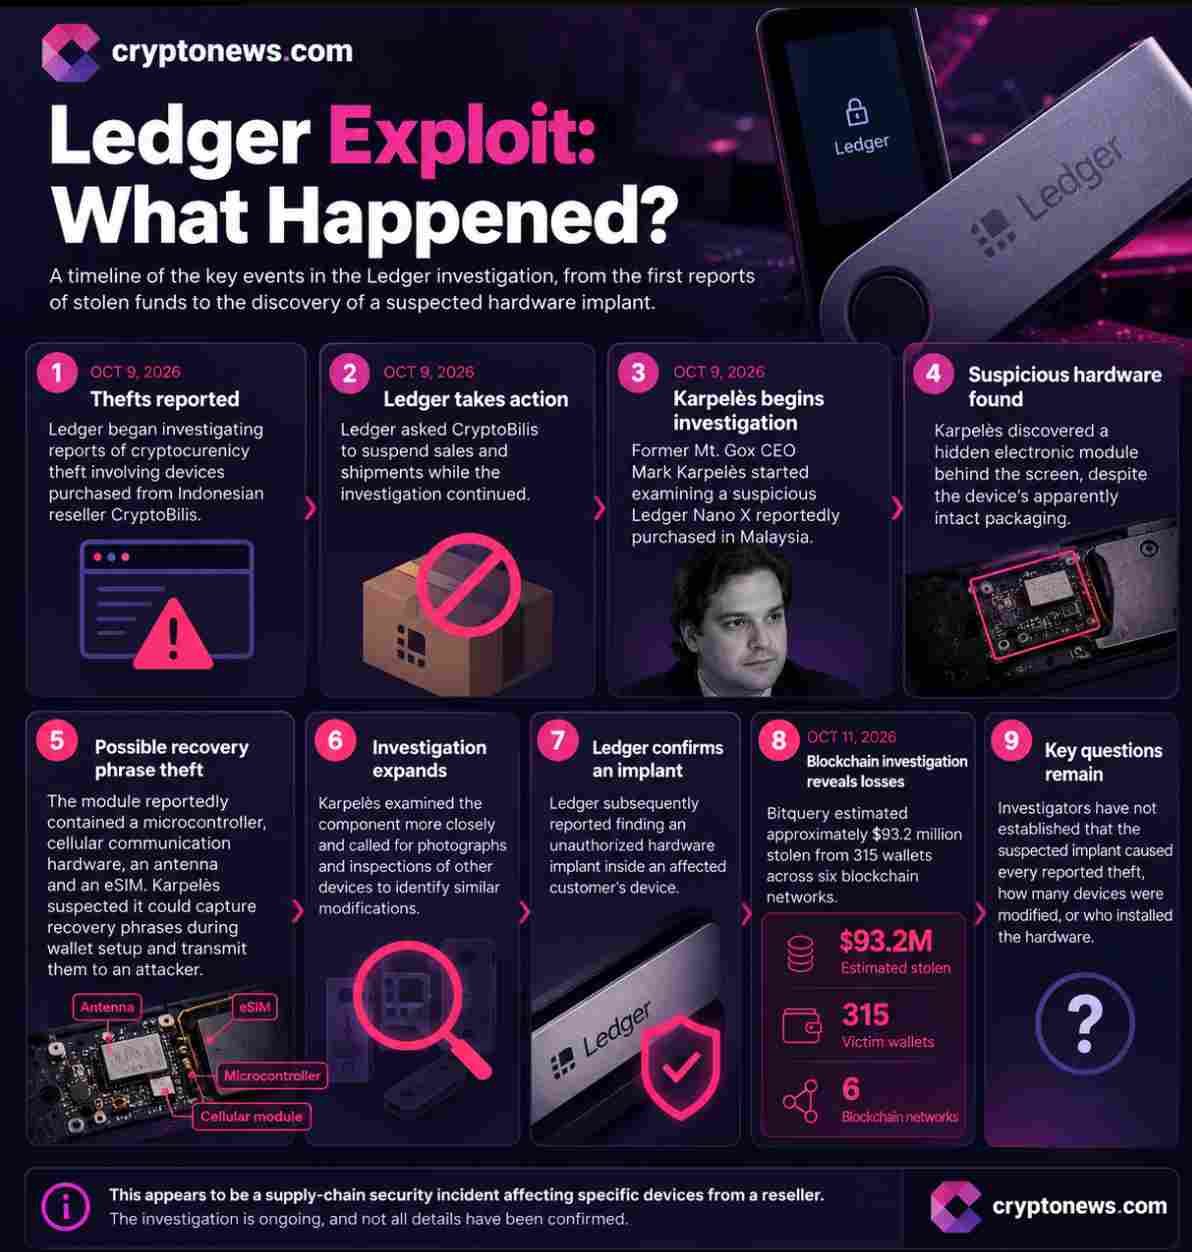
La empresa declaró que se ha puesto en contacto con los usuarios afectados y ha comenzado a colaborar con las autoridades en esta investigación. Asimismo, solicitó a CryptoBilis que detuviera la venta de todo su inventario de carteras de hardware mientras continúa la investigación, en lugar de suspender únicamente las ventas de productos Ledger.
El comunicado de la compañía subraya que sus sistemas y servicios no muestran signos de compromiso, lo que apunta a una exposición física o por parte del revendedor, y no a una brecha en el backend de Ledger. Esto reduce significativamente el enfoque de la investigación.
El hallazgo del ex CEO de Mt. Gox sobre el exploit de Ledger
Mark Karpelès, antiguo CEO de Mt. Gox, comenzó a investigar el incidente de Ledger el 9 de octubre de 2026, tras recibir un Ledger Nano X desde Malasia que sospechaba había sido manipulado físicamente. A pesar de que el envoltorio retráctil parecía intacto, Karpelès afirmó haber descubierto un módulo electrónico oculto detrás de la pantalla, en el lugar donde normalmente se encuentra la amortiguación del dispositivo.
Karpelès informó que el presunto implante contenía un microcontrolador, hardware celular LTE, una antena y una eSIM, con conexiones a la circuitería de la pantalla del dispositivo. Según su análisis, esta configuración permitiría al módulo capturar las frases de recuperación mostradas durante la configuración de la wallet y transmitir la información mediante una conexión celular.
Posteriormente, comenzó a examinar el componente más de cerca e instó a CryptoBilis a inspeccionar el inventario no vendido en busca de modificaciones similares. Ledger confirmó más tarde el hallazgo de un implante de hardware no autorizado dentro del dispositivo de un cliente afectado.
La preocupación de seguridad a gran escala apunta al canal de distribución: los clientes confían en un dispositivo basándose en su marca y punto de venta, mientras que el hallazgo confirmado demuestra que al menos un dispositivo vinculado a esta investigación fue alterado físicamente.
¿CryptoBilis vendido a un comprador desconocido?
El cambio de propiedad de CryptoBilis ha añadido una nueva capa de complejidad a la investigación. Según los informes, los antiguos cofundadores de la empresa, Arravind Prabu y Vimalatheethan, declararon haber completado la venta en marzo de 2026, entregando el control operativo en ese momento.
Sin embargo, alegaron que un acuerdo de confidencialidad les impidió anunciar públicamente la transacción hasta mediados de octubre. El momento ha llamado la atención, ya que los reportes de exploits cripto que involucran dispositivos Ledger vendidos a través de CryptoBilis surgieron precisamente en octubre.
Los registros corporativos citados por BitPinas muestran supuestamente que el 100% de las acciones de CryptoBilis fueron transferidas a un individuo identificado como Jiaming el 3 de agosto de 2026. La dirección registrada asociada al comprador se encontraba en la provincia de Heilongjiang, China.
La transferencia de propiedad es particularmente relevante tras el descubrimiento de Karpelès. Como dato curioso, 假名 (jiǎmíng) significa «nombre falso» en chino cuando se escribe con esos caracteres.
Por ahora, los investigadores aún deben establecer cómo entraron en circulación los dispositivos modificados, quién instaló los componentes y si el cambio de propiedad tiene alguna conexión con el ataque. No obstante, actualmente no existe evidencia establecida que vincule al nuevo propietario de CryptoBilis con la presunta manipulación.
Reporte en MediaMarkt Europa y ¿qué debe hacer usted?
Un reporte separado de la comunidad alegó que un Ledger comprado a través de MediaMarkt en Europa mostraba signos de un posible exploit de hardware. MediaMarkt es un revendedor oficial de Ledger en varios mercados europeos, incluidos Alemania y Austria, pero Ledger no ha confirmado que dicho dispositivo esté comprometido ni lo ha vinculado a la investigación de CryptoBilis.
Los observadores también discreparon sobre lo que mostraban las imágenes difundidas: algunos cuestionaron si el hardware parecía consistente con una placa original de Ledger, mientras que otros afirmaron no poder identificar el mismo tipo de implante encontrado en el sudeste asiático.
Cualquier propietario de una cartera Ledger debería tomar este incidente como un recordatorio para revisar la seguridad de su dispositivo, incluso si fue adquirido directamente de Ledger o de otro minorista autorizado. Actualmente no hay evidencia concluyente de que todos los dispositivos Ledger estén afectados, por lo que se recomienda evitar el pánico y seguir las actualizaciones oficiales.
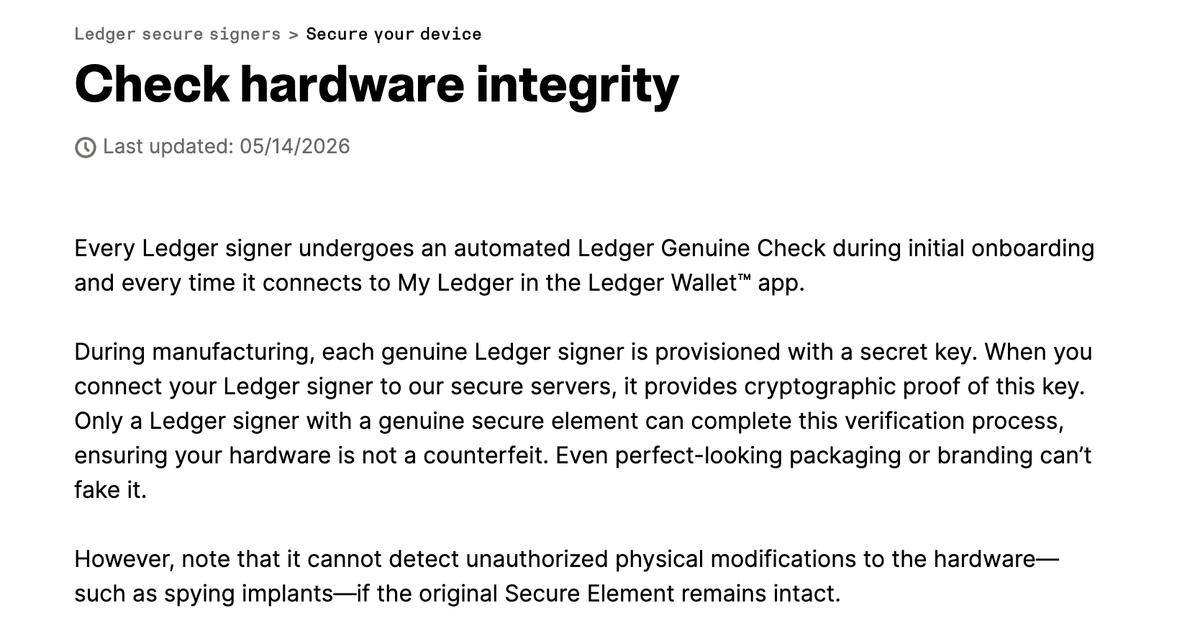
Nunca introduzca su frase de recuperación en un sitio web, aplicación o chat de soporte, y jamás la comparta con nadie que afirme ser de Ledger. Si su dispositivo muestra signos de manipulación física, deje de usarlo y contacte al soporte de Ledger a través de su sitio web oficial. La verificación de «dispositivo genuino» por sí sola no debe tratarse como prueba de que el hardware no ha sido modificado.
Los usuarios pueden seguir las instrucciones oficiales de Ledger para verificar la autenticidad de su dispositivo. Sin embargo, superar esta prueba no garantiza que el hardware no haya sido alterado físicamente, por lo que se debe estar atento a cualquier signo de modificación.
Las carteras de hardware adquiridas a través de cadenas de suministro dudosas merecen un escrutinio especial. Aun así, los propietarios de dispositivos no afectados deben mantener copias de seguridad seguras fuera de línea, verificar los detalles de las transacciones en la pantalla del dispositivo y considerar realizar una pequeña transferencia de prueba antes de mover fondos sustanciales.
Por encima de todo, no espere a la confirmación de un robo para actuar si existe evidencia creíble de que su frase de recuperación ha sido comprometida.


Más
 in numbers

