
Ledger Donanım Cüzdanlarında Fiziksel Müdahale Şoku!


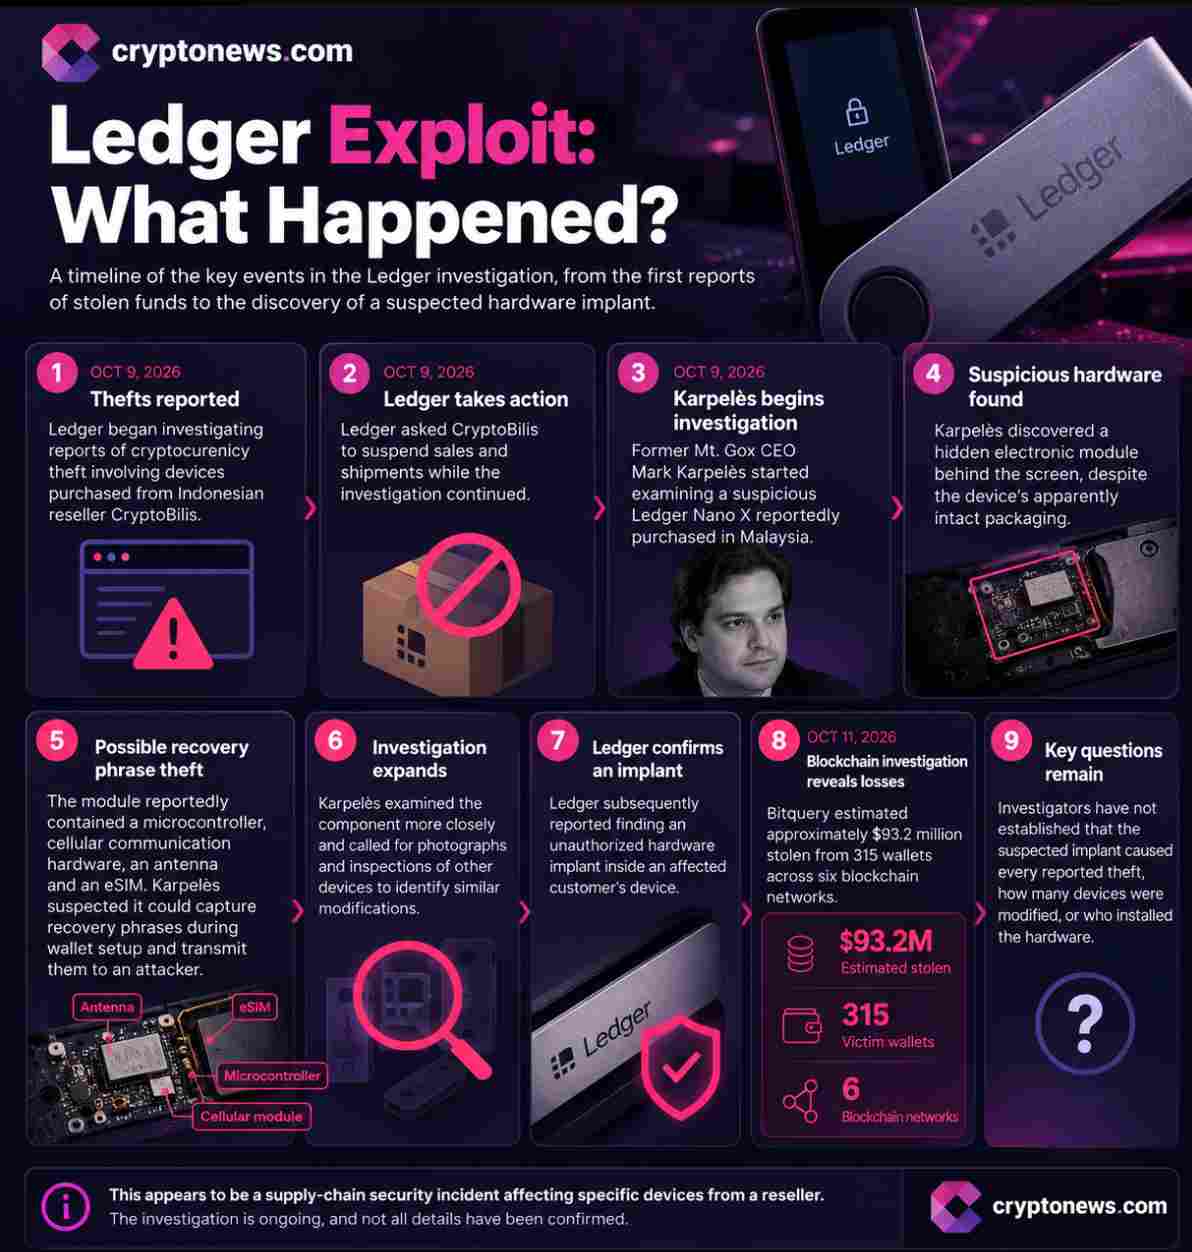
Ledger, donanım cüzdanlarına yönelik bir istismarı doğruladı; CryptoBilis cüzdan boşaltma incelemesiyle bağlantılı en az bir cihazda yetkisiz bir donanım implantı tespit edildi. Beş farklı ağdaki 311 cüzdanda tahmini potansiyel kayıpların 93 milyon dolara ulaştığı belirtiliyor. Bu bulgu, şimdilik etkilenen cihazlardan en az birinde fiziksel müdahale yapıldığını kesinleştirmiş durumda.
Ledger tarafından yapılan güncellemede, etkilenen bir kullanıcıya ait cihazın incelendiği ve yetkisiz bir donanım eklentisi bulunduğu açıklandı. Söz konusu müşterilerin cihazlarını Endonezya, Malezya ve Filipinler’e hizmet veren bir bayi olan CryptoBilis üzerinden satın aldığı öğrenildi.
72 hour update on reseller CryptoBilis incident 🔽
— Ledger (@Ledger) October 11, 2026
As the investigation continues, we are working with relevant authorities. The volume of impacted devices is limited. We know this is concerning, especially for those directly affected, and we are reaching out to impacted users.…
Ledger, etkilenen kullanıcılarla iletişime geçtiğini ve bu istismar üzerine yetkililerle çalışmaya başladığını bildirdi. Şirket ayrıca, soruşturma devam ederken CryptoBilis’ten sadece Ledger ürünlerini değil, tüm donanım cüzdanı envanterinin satışını durdurmasını talep etti.
Şirketin, sistemlerinde ve hizmetlerinde herhangi bir sızma belirtisi olmadığına dair açıklaması, olayın Ledger’ın arka plan sistemlerinden ziyade fiziksel veya bayi tarafındaki bir maruziyetten kaynaklandığına işaret ediyor. Bu durum, soruşturmanın odak noktasını daraltıyor.
Ledger İstismarı ve Eski Mt. Gox CEO’sunun Bulguları
Eski Mt. Gox CEO’su Mark Karpelès, 9 Ekim 2026’da Malezya’dan gelen ve fiziksel müdahaleden şüphelendiği bir Ledger Nano X’i incelemeye alarak araştırmayı başlattı. Karpelès, cihazın jelatinli ambalajının bozulmamış görünmesine rağmen, ekranın arkasında, cihazın yastıklama bölümünün olması gereken yerde gizli bir elektronik modül bulduğunu belirtti.
Need free data? Buy a cheap ledger off a dodgy seller, pull the sim out of the spy implant and enjoy while you can (law enforcement may visit you thinking you are the one making these).https://t.co/ycMuv98UHh pic.twitter.com/4tVCkrqlF0
— Mark Karpelès (@MagicalTux) October 8, 2026
Karpelès’in raporuna göre, şüpheli implant bir mikrodenetleyici, LTE hücresel donanım, bir anten ve bir eSIM içeriyor ve cihazın ekran devresine bağlı durumda. Karpelès, bu yapılandırmanın, cüzdan kurulumu sırasında ekranda görünen kurtarma ifadelerini (seed phrase) ele geçirebileceğine ve bu bilgileri hücresel bağlantı üzerinden aktarabileceğine inanıyor.
Bileşeni daha yakından incelemeye devam eden Karpelès, CryptoBilis’i elindeki satılmamış envanteri benzer modifikasyonlar açısından denetlemeye çağırdı. Ledger daha sonra, etkilenen bir müşterinin cihazının içinde yetkisiz bir donanım implantı olduğunu resmen doğruladı.
Genel güvenlik endişesi bayi kanalına işaret ediyor: Müşteriler, markaya ve satış noktasına güvenerek cihaz alırken, kesinleşen bulgular bu soruşturmayla bağlantılı en az bir cihazın fiziksel olarak değiştirildiğini gösteriyor.
CryptoBilis Bilinmeyen Bir Alıcıya mı Satıldı?
CryptoBilis’in sahiplik değişimi, devam eden Ledger donanım cüzdanı soruşturmasına yeni bir boyut kazandırdı. Raporlara göre, şirketin eski kurucu ortakları Arravind Prabu ve Vimalatheethan, satış işlemini Mart 2026’da tamamladıklarını ve operasyonel kontrolü devrettiklerini belirttiler.
Ancak, bir gizlilik anlaşması nedeniyle işlemi Ekim ayı ortasına kadar kamuoyuna açıklayamadıklarını iddia ettiler. CryptoBilis üzerinden satılan Ledger cihazlarıyla ilgili istismar raporlarının Ekim ayında ortaya çıkması, bu zamanlamayı dikkat çekici kılıyor.
HARDWARE WALLET RESELLER CRYPTOBILIS SOLD TO CHINESE NATIONAL BEFORE SUSPECTED SUPPLY CHAIN ATTACK
— Bitcoin News (@BitcoinNewsCom) October 9, 2026
Newly surfaced corporate records indicate that Malaysian hardware wallet reseller CryptoBilis changed ownership, with an individual identified as Jiaming, whose registered address… pic.twitter.com/0d9KmPp35y
BitPinas tarafından alıntılanan kurumsal kayıtlara göre, CryptoBilis hisselerinin %100’ü 3 Ağustos 2026’da Jiaming olarak tanımlanan bir kişiye devredildi. Alıcıyla ilişkili kayıtlı adresin Çin’in Heilongjiang eyaletinde olduğu bildirildi.
Bu sahiplik devri, Mark Karpelès’in Ledger Nano X içindeki donanım implantı keşfinin ardından özellikle önem kazandı. İlginç bir not olarak, Çince karakterlerle yazıldığında 假名 (jiǎmíng), “sahte isim” anlamına geliyor.
Şu an için müfettişlerin, modifiye edilmiş cihazların dolaşıma nasıl girdiğini, bileşenleri kimin yerleştirdiğini ve sahiplik değişiminin saldırıyla bir bağlantısı olup olmadığını tespit etmesi gerekiyor. Ancak, CryptoBilis’in yeni sahibini söz konusu müdahaleyle ilişkilendiren kesin bir kanıt henüz bulunmuyor.
Avrupa MediaMarkt Raporu ve Kullanıcılar Ne Yapmalı?
Ayrı bir topluluk raporu, Avrupa’daki MediaMarkt üzerinden alınan bir Ledger cihazının da olası bir donanım istismarı belirtileri gösterdiğini iddia etti. MediaMarkt, Almanya ve Avusturya dahil olmak üzere birçok Avrupa pazarında resmi bir Ledger bayisidir; ancak Ledger, bu cihazın tehlikeye atıldığını henüz doğrulamadı veya CryptoBilis soruşturmasıyla ilişkilendirmedi.
PSA the ledger incident isn't limited to Asia
— Johannes (4, 4) (@0xJohannes_) October 11, 2026
This is a device purchased in store from an official reseller in Europe (a legitimate device doesn't have any of these cables as can be seen in picture 2)
This even seems to be an old version of the 'spy implant' even though the… pic.twitter.com/bLWrN9aooK
Gözlemciler paylaşılan görüntüler konusunda ikiye bölünmüş durumda: Bazıları donanımın orijinal bir Ledger kartıyla uyumlu olup olmadığını sorgularken, diğerleri Güneydoğu Asya’da bulunan implant türünün aynısını tespit edemediklerini ifade etti.
Cihazını doğrudan Ledger’dan veya başka bir yetkili satıcıdan almış olsa bile, her Ledger donanım cüzdanı sahibi bu olayı cüzdan güvenliğini gözden geçirmek için bir uyarı olarak kabul etmelidir. Şu anda her Ledger cihazının etkilendiğine dair kesin bir kanıt yoktur, bu nedenle kullanıcılar panik yapmamalı ve resmi güvenlik güncellemelerini takip etmelidir.
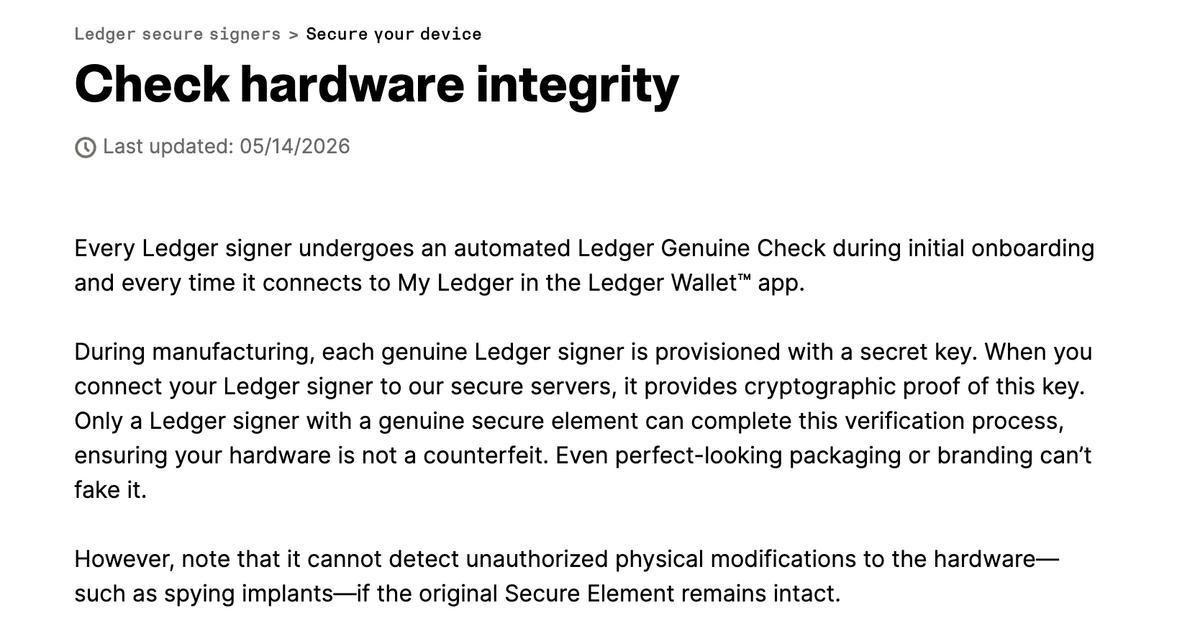
Kurtarma ifadenizi asla bir web sitesine, uygulamaya veya müşteri destek sohbetine girmeyin; Ledger’dan geldiğini iddia eden hiç kimseyle paylaşmayın. Cihazınızda fiziksel müdahale belirtileri varsa kullanmayı bırakın ve resmi web sitesi üzerinden Ledger destek ekibiyle iletişime geçin. Sadece cihazın orijinal olduğuna dair yapılan yazılımsal kontrol, donanımın asla değiştirilmediğinin kesin kanıtı olarak görülmemelidir.
Kullanıcılar cihazlarının orijinalliğini doğrulamak için Ledger’ın resmi talimatlarını izleyebilirler. Ancak bu testi geçmek, cihazın fiziksel olarak kurcalanmadığını garanti etmez; bu nedenle modifikasyon belirtilerine karşı dikkatli olunmalıdır. Şüpheli tedarik zincirlerinden alınan cihazlara ekstra özen gösterilmeli, güvenli çevrimdışı yedekler tutulmalı ve büyük miktarlarda fon aktarmadan önce küçük bir test transferi yapılmalıdır.
Hepsinden önemlisi, kurtarma ifadenizin tehlikeye girdiğine dair güvenilir bir kanıt varsa, bir hırsızlık olayının gerçekleşmesini beklemeden harekete geçmelisiniz.
 En İyi Bitcoin ve Kripto Cüzdanı
Daha Fazla Makale

 in numbers

