Google avança na computação quântica e ameaça ao Bitcoin cresce
Acreditamos na total transparência com nossos leitores. Alguns de nossos conteúdos incluem links de afiliados, e podemos ganhar uma comissão por meio dessas parcerias. No entanto, essa compensação potencial nunca influencia nossas análises, opiniões ou avaliações. Nosso conteúdo editorial é criado de forma independente de nossas parcerias de marketing, e nossas classificações são baseadas exclusivamente em nossos critérios de avaliação estabelecidos. Leia mais


Uma nova técnica de computação quântica do Google teria reduzido as taxas de erro relevantes em um fator de 40, alcançando uma precisão de 99,9%. O avanço impulsiona um campo cujas capacidades futuras podem ameaçar a criptografia do Bitcoin. No entanto, o resultado foca no erro quântico, e o método do Google ainda precisa ser demonstrado em uma escala significativamente maior.
Isso mantém a ameaça imediata à rede inalterada, embora torne o risco quântico do Bitcoin a longo prazo mais difícil de ser descartado como um problema puramente teórico de engenharia. A lacuna está diminuindo, mas permanece substancial.
🚨JUST IN: Google may bring Bitcoin’s Q-Day sooner than expected after its Willow chip cuts quantum errors 40x.
— Coin Bureau (@coinbureau) October 15, 2026
Google says a technique called “magic state cultivation” now works on its Willow chip, cutting errors about 40x with a record 99.99% accuracy.
Q-Day is the moment a… pic.twitter.com/6fquMJURPH
A pesquisa do Google foca nos chamados “estados mágicos”, um recurso especializado usado na computação quântica que, segundo o relatório principal, consome tipicamente cerca de 95% da capacidade de um computador quântico. Melhorar a confiabilidade e a produção desses estados pode aliviar um grande gargalo na construção de máquinas maiores e mais úteis.
A correção de erros quânticos é fundamental para um sistema tolerante a falhas suficientemente poderoso, mas a ameaça ao Bitcoin depende de muitas capacidades exigentes funcionando em conjunto. O marco fortalece o argumento para uma preparação de longo prazo.
Qual a distância de um ataque quântico ao Bitcoin segundo o Google?
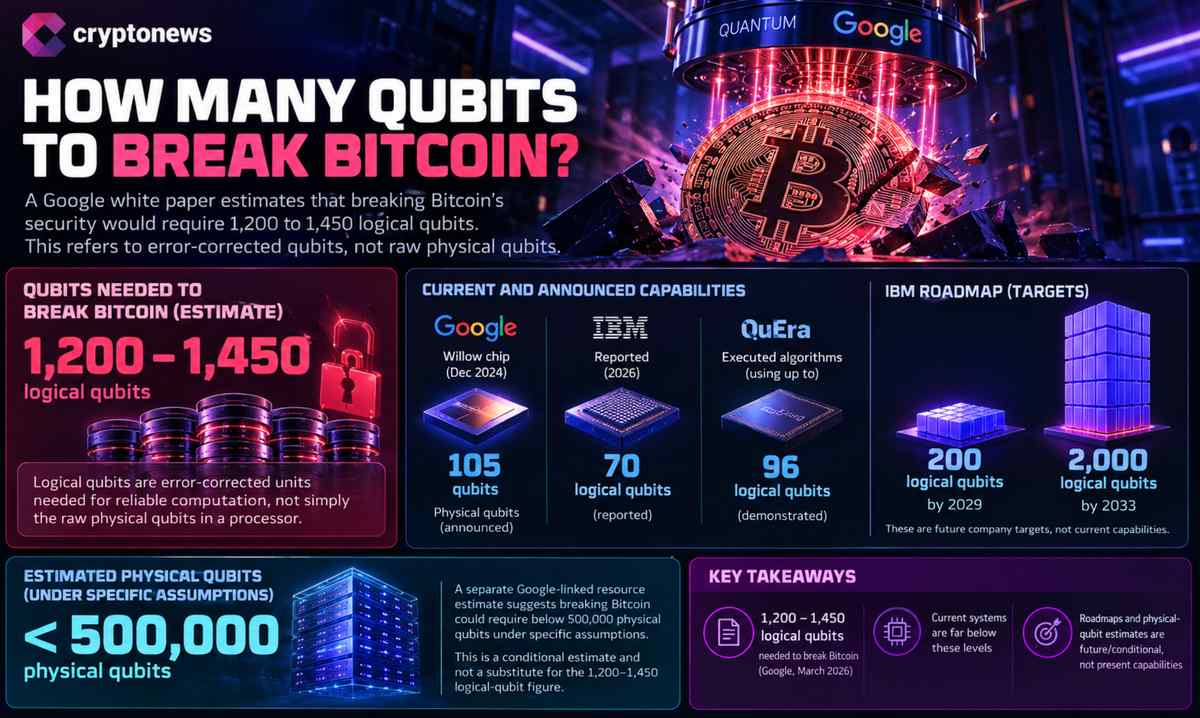
Um white paper do Google publicado em março estimou que quebrar a segurança do Bitcoin exigiria entre 1.200 e 1.450 qubits lógicos. Estes são qubits lógicos — unidades com correção de erro necessárias para computação confiável — e não apenas os qubits físicos brutos instalados em um processador.
O chip Willow do Google, anunciado em dezembro de 2024, possui 105 qubits; a IBM relatou 70 qubits lógicos, enquanto a QuEra executou algoritmos usando até 96 qubits lógicos. O roteiro da IBM visa 200 qubits lógicos até 2029 e 2.000 até 2033, tornando essa meta um objetivo futuro da empresa, e não uma capacidade atual.
Uma estimativa separada vinculada ao Google, discutida em outros relatórios, coloca a exigência abaixo de 500.000 qubits físicos sob suposições específicas. Essa estimativa condicional de qubits físicos não substitui o número de 1.200–1.450 qubits lógicos.
Da mesma forma, um cenário em que uma máquina avançada poderia derivar uma chave privada de uma chave pública exposta em nove minutos descreve uma capacidade de ataque hipotética, não uma máquina que exista atualmente.
A exposição prática também dependeria de uma chave pública ser revelada. Uma análise do Google sobre vulnerabilidades quânticas em criptomoedas aborda o risco mais amplo, enquanto a eventual resposta do Bitcoin exigiria um caminho de migração tecnicamente sólido e coordenação entre usuários, desenvolvedores e custodiantes.
Um problema de segurança no horizonte
O relatório principal estima que cerca de 6,26 milhões de BTC estão em endereços vulneráveis ao poder quântico. O risco é condicional à capacidade de máquinas futuras derivarem chaves privadas de chaves públicas expostas. O debate sobre a segurança a longo prazo do Bitcoin envolve tanto a força do futuro hardware quântico quanto a capacidade de mover fundos afetados para arranjos mais seguros.
Jameson Lopp, cofundador e diretor de segurança da Casa, afirma que uma máquina poderosa o suficiente para decodificar uma chave pública de Bitcoin pode estar a pelo menos mais uma década de distância. O progresso do Google na correção de erros reforça por que o assunto merece planejamento.
Até hoje, o mercado de previsão Polymarket atribuía uma chance de 1% para a possibilidade relevante até o final do ano e 11% até o final de 2027, conforme relatado no artigo original. A implicação mais duradoura é que o desafio de migração pós-quântica do Bitcoin precisa ser considerado bem antes que uma máquina com capacidade real de ataque apareça.
Para o posicionamento do BTC, o resultado do Google não estabelece um evento de segurança imediato ou um sinal de venda isolado. No entanto, adiciona peso ao risco de cauda de longo prazo: a correção de erros está avançando, mas o salto de um marco laboratorial para um sistema confiável capaz de quebrar o Bitcoin ainda exige escala, tolerância a falhas e computação sustentada que as máquinas atuais ainda não demonstraram.

Por que confiar em nós?
2M+
250+
8
70


Mais Artigos
 in numbers

