Ledger confirma implante físico em dispositivos de hardware
Acreditamos na total transparência com nossos leitores. Alguns de nossos conteúdos incluem links de afiliados, e podemos ganhar uma comissão por meio dessas parcerias. No entanto, essa compensação potencial nunca influencia nossas análises, opiniões ou avaliações. Nosso conteúdo editorial é criado de forma independente de nossas parcerias de marketing, e nossas classificações são baseadas exclusivamente em nossos critérios de avaliação estabelecidos. Leia mais


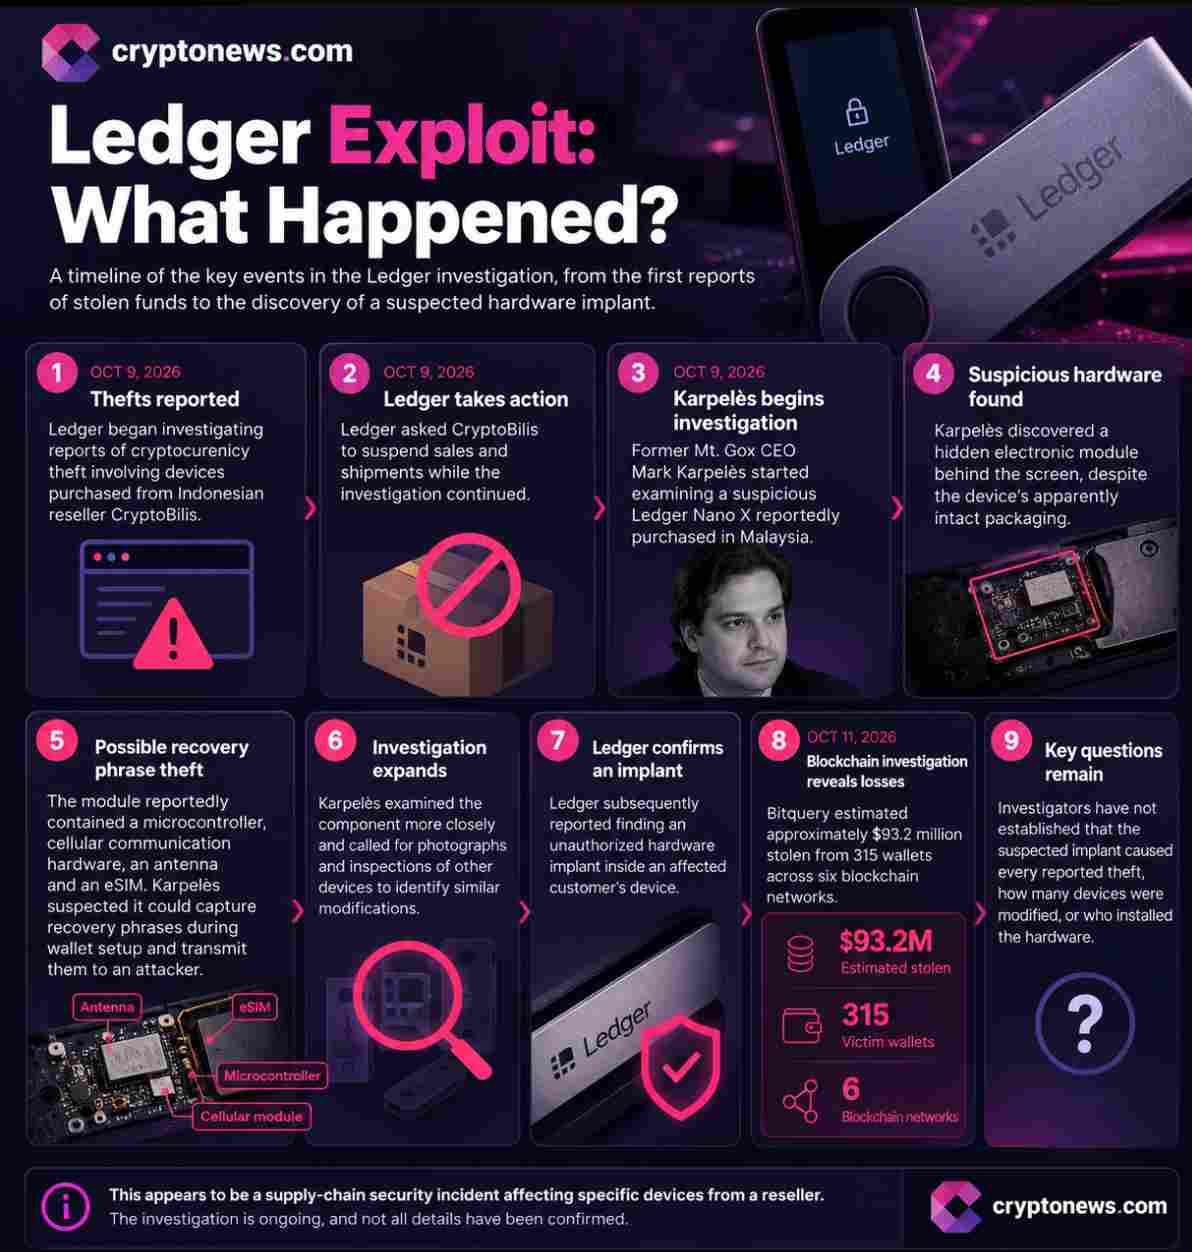
A Ledger confirmou a existência de um exploit; pelo menos um dispositivo ligado à investigação do dreno de carteiras CryptoBilis continha um implante de hardware não autorizado. As perdas potenciais estimadas alcançam US$ 93 milhões, afetando 311 carteiras em cinco redes diferentes. A descoberta também confirma, até o momento, a adulteração física em um dos dispositivos afetados.
Em uma atualização, a Ledger informou que examinou um dispositivo pertencente a um usuário impactado e encontrou um implante de hardware não autorizado. Os clientes afetados haviam adquirido os dispositivos por meio da CryptoBilis, uma revendedora que atende a Indonésia, Malásia e Filipinas.
72 hour update on reseller CryptoBilis incident 🔽
— Ledger (@Ledger) October 11, 2026
As the investigation continues, we are working with relevant authorities. The volume of impacted devices is limited. We know this is concerning, especially for those directly affected, and we are reaching out to impacted users.…
A Ledger afirmou ter entrado em contato com os usuários afetados e começado a trabalhar com as autoridades neste exploit. A empresa também solicitou que a CryptoBilis interrompa a venda de todo o seu inventário de carteiras de hardware enquanto a investigação continua, em vez de suspender apenas as vendas de produtos Ledger.
A declaração da empresa de que seus sistemas e serviços não mostram sinais de comprometimento aponta para uma exposição física ou do lado do revendedor, e não para uma violação confirmada do backend da Ledger. Isso delimita uma parte importante da investigação.
Exploit da Ledger e Descoberta do Ex-CEO da Mt. Gox
Mark Karpelès, ex-CEO da Mt. Gox, iniciou uma investigação sobre o incidente da Ledger em 9 de outubro de 2026, após receber um Ledger Nano X da Malásia que ele suspeitava ter sido fisicamente adulterado. Apesar da embalagem plástica aparentemente intacta, Karpelès disse ter descoberto um módulo eletrônico oculto atrás da tela, onde normalmente fica o amortecimento do dispositivo.
Need free data? Buy a cheap ledger off a dodgy seller, pull the sim out of the spy implant and enjoy while you can (law enforcement may visit you thinking you are the one making these).https://t.co/ycMuv98UHh pic.twitter.com/4tVCkrqlF0
— Mark Karpelès (@MagicalTux) October 8, 2026
Karpelès relatou que o implante suspeito continha um microcontrolador, hardware de celular LTE, uma antena e um eSIM, com conexões à fiação do visor do dispositivo. Ele acredita que essa configuração permitiria ao módulo capturar frases de recuperação exibidas durante a configuração da carteira e transmitir as informações por meio de uma conexão celular.
Posteriormente, ele começou a examinar o componente mais detalhadamente e pediu à CryptoBilis que inspecionasse o inventário não vendido em busca de modificações semelhantes. A Ledger confirmou mais tarde a descoberta de um implante de hardware não autorizado dentro do dispositivo de um cliente afetado.
A preocupação de segurança mais ampla aponta para o canal de revenda: os clientes podem confiar em um dispositivo com base em sua marca e ponto de venda, enquanto a descoberta confirmada mostra que pelo menos um dispositivo conectado a esta investigação foi fisicamente alterado.
CryptoBilis vendida para comprador desconhecido?
A mudança de propriedade da CryptoBilis adicionou outra camada à investigação em andamento sobre as carteiras da Ledger. Segundo relatos, os ex-cofundadores da empresa, Arravind Prabu e Vimalatheethan, afirmaram que concluíram a venda em março de 2026 e entregaram o controle operacional.
No entanto, eles alegaram que um acordo de confidencialidade os impediu de anunciar publicamente a transação até meados de outubro. O momento atraiu atenção porque os relatos de exploits de cripto envolvendo dispositivos Ledger vendidos pela CryptoBilis surgiram justamente em outubro.
HARDWARE WALLET RESELLER CRYPTOBILIS SOLD TO CHINESE NATIONAL BEFORE SUSPECTED SUPPLY CHAIN ATTACK
— Bitcoin News (@BitcoinNewsCom) October 9, 2026
Newly surfaced corporate records indicate that Malaysian hardware wallet reseller CryptoBilis changed ownership, with an individual identified as Jiaming, whose registered address… pic.twitter.com/0d9KmPp35y
Registros corporativos citados pela BitPinas mostram que 100% das ações da CryptoBilis foram transferidas para um indivíduo identificado como Jiaming em 3 de agosto de 2026. O endereço registrado associado ao comprador estaria na província de Heilongjiang, na China.
A transferência de propriedade é particularmente relevante após a descoberta de Mark Karpelès sobre o implante suspeito dentro de um Ledger Nano X. Curiosamente, 假名 (jiǎmíng) significa “nome falso” em chinês quando escrito com esses caracteres.
Por enquanto, os investigadores ainda precisam estabelecer como os dispositivos modificados entraram em circulação, quem instalou os componentes e se a mudança de propriedade tem alguma ligação com o ataque. No entanto, atualmente não há evidências estabelecidas que vinculem o novo proprietário da CryptoBilis à suposta adulteração.
Relato da MediaMarkt Europeia e o que você deve fazer?
Um relato separado da comunidade alegou que uma Ledger comprada através da MediaMarkt na Europa mostrava sinais de um possível exploit de hardware. A MediaMarkt é uma revendedora oficial da Ledger em vários mercados europeus, incluindo Alemanha e Áustria, mas a Ledger não confirmou que o dispositivo relatado estava comprometido ou conectado à investigação da CryptoBilis.
PSA the ledger incident isn't limited to Asia
— Johannes (4, 4) (@0xJohannes_) October 11, 2026
This is a device purchased in store from an official reseller in Europe (a legitimate device doesn't have any of these cables as can be seen in picture 2)
This even seems to be an old version of the 'spy implant' even though the… pic.twitter.com/bLWrN9aooK
Observadores também divergiram sobre o que as imagens circuladas mostravam: alguns questionaram se o hardware parecia consistente com uma placa Ledger genuína, enquanto outros disseram que não conseguiram identificar o mesmo tipo de implante encontrado no Sudeste Asiático.
Qualquer pessoa que possua uma carteira de hardware Ledger deve usar este incidente como um lembrete para revisar a segurança de sua carteira, mesmo que tenha adquirido o dispositivo diretamente da Ledger ou de outro revendedor autorizado. Atualmente não há evidências conclusivas de que todos os dispositivos Ledger foram afetados, portanto, os proprietários devem evitar pânico e seguir as atualizações oficiais de segurança.
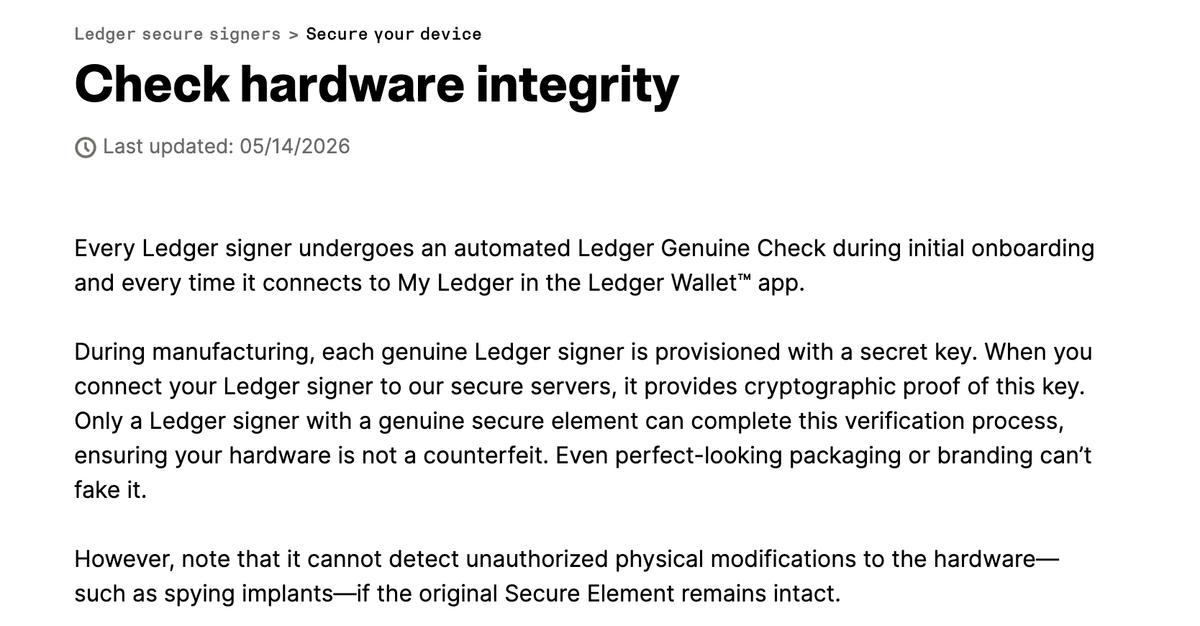
Nunca insira sua frase de recuperação em um site, aplicativo ou chat de suporte ao cliente, e nunca a compartilhe com ninguém que afirme ser da Ledger. Se o seu dispositivo mostrar sinais de adulteração física, interrompa o uso e entre em contato com o suporte da Ledger através do site oficial. Uma verificação de dispositivo genuíno por si só não deve ser tratada como prova de que o hardware nunca foi modificado.
Os proprietários podem seguir as instruções oficiais de verificação de autenticidade da Ledger. No entanto, passar nesse teste não garante que o dispositivo não tenha sido fisicamente adulterado; portanto, os usuários também devem estar atentos a sinais de modificação e acompanhar os comunicados oficiais.
Carteiras de hardware compradas através de cadeias de suprimentos questionáveis merecem escrutínio redobrado, mas mesmo os proprietários de dispositivos não afetados devem manter backups offline seguros, verificar os detalhes das transações no visor do dispositivo e considerar uma pequena transferência de teste antes de movimentar fundos substanciais.
Acima de tudo, nunca espere pela confirmação de um roubo antes de agir, caso existam evidências credíveis de que sua frase de recuperação foi comprometida.

Por que confiar em nós?
2M+
250+
8
70


Mais Artigos
 in numbers

