Hardware-Exploit bei Ledger: Manipulationen bei Resellern


Ledger hat einen schwerwiegenden Exploit bestätigt: Mindestens ein Gerät, das im Zusammenhang mit der Untersuchung der „CryptoBilis“-Wallet-Drainings steht, enthielt ein nicht autorisiertes Hardware-Implantat. Schätzungen zufolge belaufen sich die potenziellen Verluste auf 93 Millionen US-Dollar, verteilt auf 311 Wallets über fünf verschiedene Blockchains hinweg. Der Befund bestätigt vorerst physische Manipulationen an mindestens einem der betroffenen Geräte.
In einem aktuellen Update gab Ledger bekannt, dass die Untersuchung eines Nutzergeräts ein nicht autorisiertes Hardware-Implantat ans Licht brachte. Die betroffenen Kunden hatten ihre Hardware-Wallets über CryptoBilis erworben, einen Reseller, der in Indonesien, Malaysia und den Philippinen tätig ist.
72 hour update on reseller CryptoBilis incident 🔽
— Ledger (@Ledger) October 11, 2026
As the investigation continues, we are working with relevant authorities. The volume of impacted devices is limited. We know this is concerning, especially for those directly affected, and we are reaching out to impacted users.…
Ledger erklärte, man habe bereits Kontakt zu den betroffenen Nutzern aufgenommen und arbeite mit den Behörden zusammen, um den Exploit aufzuklären. Zudem forderte das Unternehmen CryptoBilis auf, den Verkauf des gesamten Hardware-Wallet-Inventars zu stoppen, anstatt nur den Vertrieb von Ledger-Produkten einzustellen, solange die Ermittlungen andauern.
Die Aussage des Unternehmens, dass die eigenen Systeme und Dienste keinerlei Anzeichen einer Kompromittierung aufweisen, deutet auf eine physische Sicherheitslücke oder eine Manipulation auf Reseller-Ebene hin, nicht auf einen Einbruch in das Backend von Ledger. Dies grenzt den Fokus der Untersuchung erheblich ein.
Ledger-Exploit: Erkenntnisse des ehemaligen Mt. Gox-Chefs
Mark Karpelès, der ehemalige CEO von Mt. Gox, begann am 9. Oktober 2026 mit eigenen Nachforschungen zum Ledger-Vorfall, nachdem er ein Ledger Nano X aus Malaysia erhalten hatte, bei dem er eine physische Manipulation vermutete. Trotz der scheinbar intakten Einschweißfolie entdeckte Karpelès nach eigenen Angaben ein verstecktes Elektronikmodul hinter dem Bildschirm, an der Stelle, wo normalerweise die Polsterung des Geräts sitzt.
Need free data? Buy a cheap ledger off a dodgy seller, pull the sim out of the spy implant and enjoy while you can (law enforcement may visit you thinking you are the one making these).https://t.co/ycMuv98UHh pic.twitter.com/4tVCkrqlF0
— Mark Karpelès (@MagicalTux) October 8, 2026
Karpelès berichtete, dass das verdächtige Implantat einen Mikrocontroller, LTE-Mobilfunkhardware, eine Antenne und eine eSIM enthielt und mit der Display-Schaltung des Geräts verbunden war. Er vermutet, dass diese Konfiguration es dem Modul ermöglicht, die während der Wallet-Einrichtung angezeigten Recovery-Phrasen (Wiederherstellungsschlüssel) zu erfassen und die Informationen über eine Mobilfunkverbindung zu übertragen.
In der Folge untersuchte er die Komponente genauer und forderte CryptoBilis auf, den unverkauften Lagerbestand auf ähnliche Modifikationen zu prüfen. Ledger bestätigte später den Fund eines nicht autorisierten Hardware-Implantats in einem Gerät eines betroffenen Kunden.
Das umfassendere Sicherheitsproblem betrifft den Reseller-Kanal: Kunden vertrauen einem Gerät oft aufgrund der Marke und der Verkaufsstelle, während der bestätigte Fund zeigt, dass mindestens ein Gerät in dieser Untersuchung physisch verändert wurde.
Wurde CryptoBilis an einen unbekannten Käufer verkauft?
Ein Eigentümerwechsel bei CryptoBilis verleiht der laufenden Untersuchung der Ledger-Hardware-Wallets eine weitere Ebene. Berichten zufolge gaben die ehemaligen Mitbegründer Arravind Prabu und Vimalatheethan an, den Verkauf bereits im März 2026 abgeschlossen und die operative Kontrolle übergeben zu haben.
Sie behaupteten jedoch, dass eine Vertraulichkeitsvereinbarung sie daran gehindert habe, die Transaktion vor Mitte Oktober öffentlich bekannt zu geben. Der Zeitpunkt sorgt für Aufsehen, da die Berichte über Krypto-Exploits mit Ledger-Geräten von CryptoBilis genau in diesen Zeitraum im Oktober fallen.
HARDWARE WALLET RESELLER CRYPTOBILIS SOLD TO CHINESE NATIONAL BEFORE SUSPECTED SUPPLY CHAIN ATTACK
— Bitcoin News (@BitcoinNewsCom) October 9, 2026
Newly surfaced corporate records indicate that Malaysian hardware wallet reseller CryptoBilis changed ownership, with an individual identified as Jiaming, whose registered address… pic.twitter.com/0d9KmPp35y
Unternehmensunterlagen, die von BitPinas zitiert werden, zeigen angeblich, dass 100 % der Anteile von CryptoBilis am 3. August 2026 auf eine Person namens „Jiaming“ übertragen wurden. Die mit dem Käufer verbundene registrierte Adresse soll in der chinesischen Provinz Heilongjiang liegen.
Dieser Eigentumsübergang ist besonders relevant nach der Entdeckung des mutmaßlichen Hardware-Implantats durch Mark Karpelès. Pikanterweise bedeutet 假名 (jiǎmíng) im Chinesischen „falscher Name“, wenn es in diesen Schriftzeichen geschrieben wird.
Derzeit müssen Ermittler noch klären, wie die modifizierten Geräte in den Umlauf gelangten, wer die Komponenten installierte und ob der Eigentümerwechsel in direktem Zusammenhang mit dem Angriff steht. Bislang gibt es jedoch keine gesicherten Beweise, die den neuen Eigentümer von CryptoBilis mit den Manipulationen in Verbindung bringen.
Bericht über MediaMarkt in Europa: Was sollten Nutzer tun?
Ein separater Community-Bericht behauptete, dass ein bei MediaMarkt in Europa gekaufter Ledger Anzeichen eines möglichen Hardware-Exploits aufwies. MediaMarkt ist ein offizieller Ledger-Reseller in mehreren europäischen Märkten, darunter Deutschland und Österreich. Ledger hat jedoch bisher nicht bestätigt, dass das gemeldete Gerät kompromittiert wurde oder in Verbindung mit der CryptoBilis-Untersuchung steht.
PSA the ledger incident isn't limited to Asia
— Johannes (4, 4) (@0xJohannes_) October 11, 2026
This is a device purchased in store from an official reseller in Europe (a legitimate device doesn't have any of these cables as can be seen in picture 2)
This even seems to be an old version of the 'spy implant' even though the… pic.twitter.com/bLWrN9aooK
Beobachter sind sich zudem uneinig darüber, was die kursierenden Bilder tatsächlich zeigen: Einige bezweifeln, dass die Hardware einer echten Ledger-Platine entspricht, während andere angaben, nicht denselben Implantat-Typ wie in Südostasien identifizieren zu können.
Besitzer einer Ledger-Hardware-Wallet sollten diesen Vorfall zum Anlass nehmen, ihre Wallet-Sicherheit zu überprüfen – selbst wenn das Gerät direkt bei Ledger oder einem anderen autorisierten Händler gekauft wurde. Da es derzeit keine schlüssigen Beweise dafür gibt, dass jedes Ledger-Gerät betroffen ist, sollten Besitzer Ruhe bewahren und offizielle Sicherheitsupdates verfolgen.
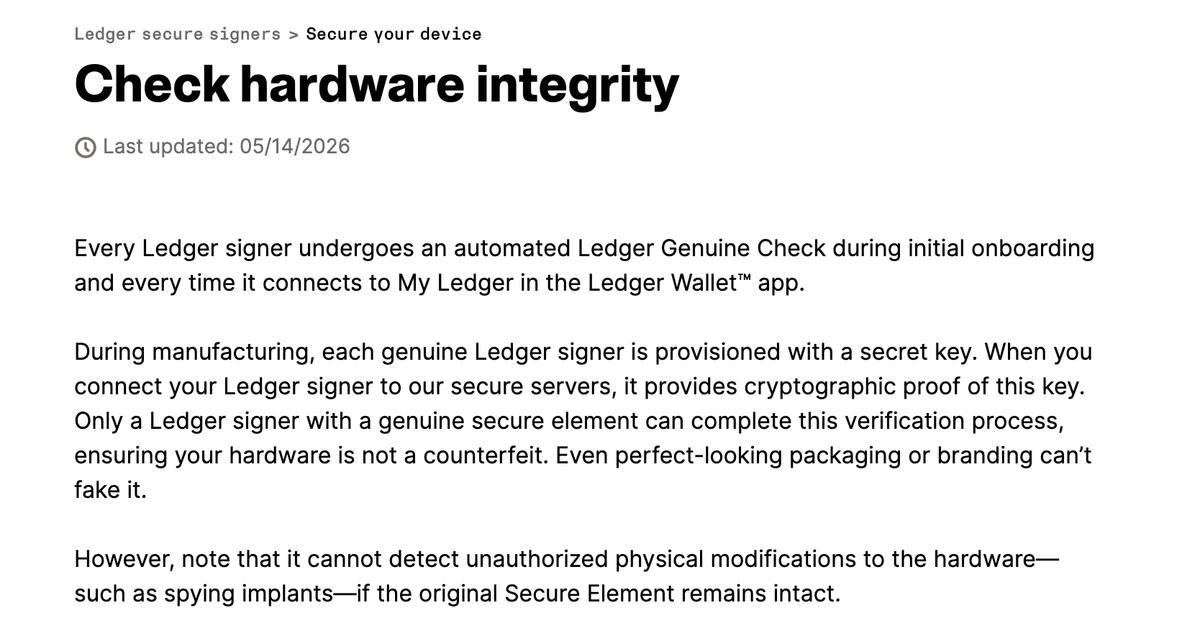
Geben Sie niemals Ihre Recovery-Phrase auf einer Website, in einer App oder in einem Support-Chat ein und teilen Sie sie niemandem mit, der behauptet, von Ledger zu sein. Falls Ihr Gerät Anzeichen physischer Manipulation aufweist, stellen Sie die Nutzung sofort ein und kontaktieren Sie den Ledger-Support über die offizielle Website. Ein bloßer Echtheitscheck des Geräts („Genuine Check“) sollte nicht als endgültiger Beweis dafür gewertet werden, dass die Hardware niemals modifiziert wurde.
Nutzer können den offiziellen Anweisungen von Ledger zur Echtheitsprüfung folgen. Da das Bestehen dieses Checks jedoch keine Garantie gegen physische Manipulation bietet, sollten Anwender auf Anzeichen von Veränderungen achten. Hardware-Wallets aus fragwürdigen Lieferketten verdienen besondere Aufmerksamkeit. Grundsätzlich sollten Nutzer sichere Offline-Backups pflegen, Transaktionsdetails auf dem Display des Geräts verifizieren und bei größeren Beträgen zunächst eine Testüberweisung durchführen.
Handeln Sie vor allem sofort, wenn es glaubwürdige Hinweise darauf gibt, dass Ihre Recovery-Phrase kompromittiert wurde, und warten Sie nicht erst auf die Bestätigung eines Diebstahls.
2M+
250+
8
70
Beste Krypto ICOs
-
Bitcoin Hyper

-
Maxi Doge

-
BMIC
-
LiquidChain

-
SUBBD

Weitere Artikel
 in numbers

