Trezor verschärft Kontrollen für den Vertrieb von Hardware-Wallets


Trezor entzieht ausgewählten Resellern zum 1. Januar 2027 die Autorisierung und verschärft damit die Kontrolle seiner Vertriebskette. Auslöser ist der bestätigte Fund eines Implantats in einem Ledger-Wallet; damit rücken Beschaffung, Lagerung und Verkauf von Hardware-Wallets als Sicherheitsfaktoren stärker in den Fokus.
Die Entscheidung betrifft nicht nur den Zugang zu neuer Ware. Sie zeigt auch, dass Hersteller den Weg eines Geräts bis zum Käufer stärker überwachen wollen, nachdem manipulierte Hardware bei einem autorisierten Händler entdeckt wurde.
Autorisierung endet am 1. Januar 2027
In einem Schreiben vom Dienstag, dem 13. Oktober, teilte Trezors Chief Commercial Officer Danny Sanders ausgewählten Partnern mit, dass ihre Autorisierung am 1. Januar 2027 ausläuft. Die betroffenen Händler erhalten keine zusätzliche Ware mehr, dürfen ihre vorhandenen Bestände aber noch während der Black-Friday- und Weihnachtssaison verkaufen.
Zum Stichtag will Trezor die Händler zudem aus seinem Verzeichnis autorisierter Reseller entfernen. Wie viele Unternehmen und welche Märkte betroffen sind, wurde nicht bekannt gegeben. Das Unternehmen prüfte laut CryptoSlate Umsatz, Vertriebsabdeckung und die Möglichkeit, Kunden in den jeweiligen Märkten zu erreichen.
Sanders begründete die Neuordnung mit den Grenzen der bisherigen Kontrolle: Trezor könne nicht mehr jeden Partner im bestehenden Netzwerk ausreichend prüfen. Eine Hardware-Wallet sei nur so sicher wie der Weg, den sie bis zu ihrem Besitzer zurücklege, schrieb er sinngemäß. Für Händler, die autorisiert bleiben, plant Trezor strengere Vertragsanforderungen und zusätzliche Kontrollen bei Beschaffung, Lagerung und Handhabung der Geräte.
Der Ledger-Fall legt ein Lieferkettenrisiko offen
Ledger bestätigte am 10. Oktober den Fund einer nicht autorisierten elektronischen Komponente in einem Wallet, das über den südostasiatischen Reseller CryptoBilis verkauft worden war. Nach den Angaben in der Berichterstattung konnte das Implantat die während der Einrichtung angezeigte 24-Wörter-Recovery-Phrase erfassen und über eine LTE-Verbindung mit eingebetteter eSIM übertragen.
Die Komponente arbeitete unabhängig vom Secure Element und Betriebssystem des Wallets. Dadurch konnte sie die Wiederherstellungsphrase abgreifen, ohne die normale Signierung von Transaktionen zu stören. Alle von Ledger bestätigten Diebstähle, die dem Vorfall zugeordnet wurden, betrafen Geräte von CryptoBilis; der Händler stellte den Verkauf seiner Produkte ein.
Ledger untersucht weitere eingesandte Geräte, um Herkunft und Umfang der Manipulation zu bestimmen. Das Unternehmen bezeichnet seine internen Systeme und Dienste als nicht kompromittiert. Unabhängige Blockchain-Ermittler bringen Verluste von nahezu 93 Millionen US-Dollar mit dem größeren Vorfall in Verbindung; Ledger hat jedoch weder diese Gesamtsumme noch die Zahl betroffener Kunden bestätigt.
Trezor bezeichnet die Maßnahme als Prävention
Trezor erklärte, im eigenen Netzwerk keine Hinweise auf kompromittierte Geräte gefunden zu haben. Die Änderungen seien eine vorbeugende Maßnahme und kein Urteil über ein Fehlverhalten der ausscheidenden Partner oder die Sicherheit ihrer vorhandenen Bestände. Sanders räumte zugleich ein, dass der Wegfall der Autorisierung für kleinere Händler erhebliche finanzielle Folgen haben könne.
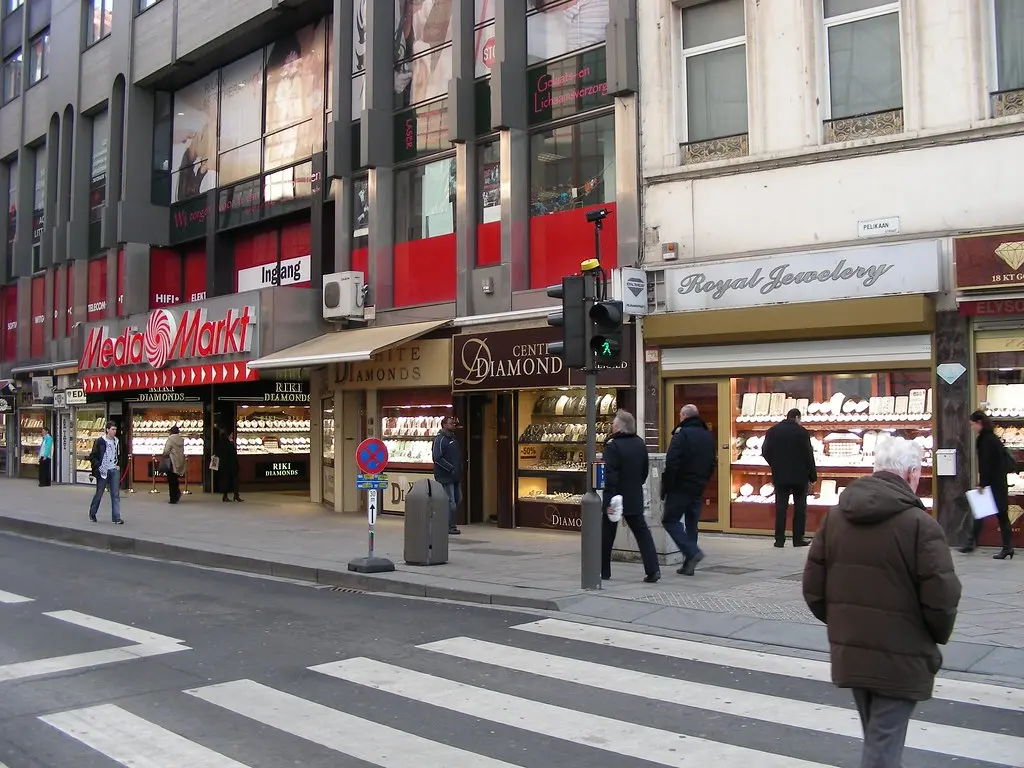
Weitere Berichte über Ledger-Geräte sind davon zu unterscheiden. MediaMarktSaturn setzte nach einem gemeldeten Implantat-Fund in Deutschland den Verkauf in Filialen und online aus; finanzielle Verluste wurden in diesem Fall nicht gemeldet. Ein von Mark Karpelès gemeldeter Fund in einem Ledger Flex in Singapur sowie ein weiterer von CryptoQuant-Analyst Darkfost angeführter Fall wurden laut CryptoSlate nicht unabhängig von Ledger bestätigt oder mit dem CryptoBilis-Vorfall verknüpft.
Für Käufer wird damit wichtiger, ob ein Gerät über einen aktuell autorisierten Vertriebskanal bezogen wurde. Eine spätere Entfernung eines Händlers aus dem Verzeichnis belegt für sich genommen keine Manipulation seiner Ware. Zugleich bleiben Zahl und Standorte der betroffenen Trezor-Reseller offen; die strengeren Prüfungen sollen Trezor vor allem mehr Kontrolle über Geräte geben, bevor sie Kunden erreichen.
2M+
250+
8
70
Beste Krypto ICOs
-
Bitcoin Hyper

-
Maxi Doge

-
BMIC
-
LiquidChain

-
SUBBD

Weitere Artikel
 in numbers

