
Ethereum-tutkija ehdottaa “Bunker Modea” AI-uhkien varalle


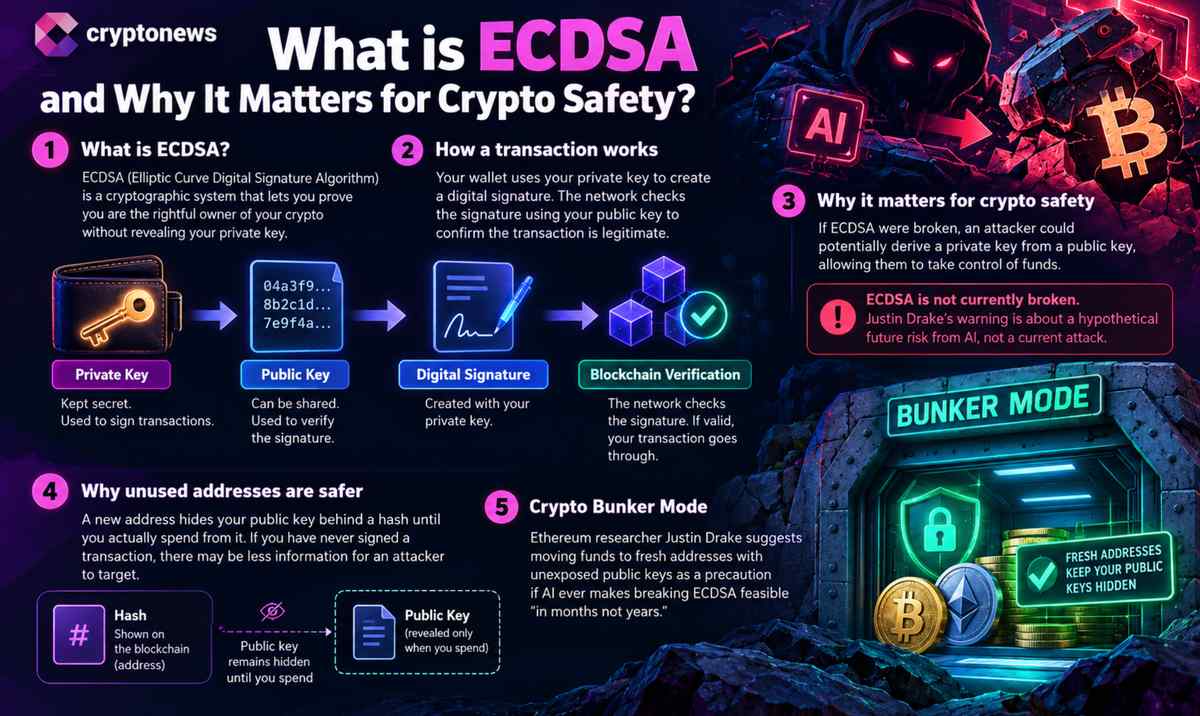
Mikä on kryptomaailman “bunker mode”? Ethereum Foundationin tutkija Justin Drake kehotti kryptoalaa 7. lokakuuta 2026 suunnittelemaan hallittua varojen siirtoa uusiin osoitteisiin, joiden julkiset avaimet eivät ole paljastuneet.
Hänen ehdottamansa “bunker mode” (bunkkeritila) vastaa hypoteettiseen skenaarioon, jossa tekoäly avustaisi ECDSA-algoritmin murtamisessa jo ennen kvanttitietokoneiden aikakautta eli niin sanottua “Q-Dayta”. Kyseessä ei ole todiste siitä, että tekoäly olisi jo kyennyt murtamaan Bitcoinin tai Ethereumin kryptografian.
Draken julkaisu palvelussa
Today I call upon the blockchain industry to calmly begin planning for "bunker mode". My personal recommendation is to set in motion a controlled mass migration of assets to fresh addresses, i.e. addresses whose pubkeys remain hidden behind a hash.
— Justin Drake (@drakefjustin) October 7, 2026
Holders, starting with large…
peräänkuulutti rauhallista valmistautumista: varojen siirtämistä ajan myötä osoitteisiin, joilla ei ole koskaan allekirjoitettu transaktiota. Draken mukaan Bitcoinin ja Ethereumin käyttämä allekirjoitusmenetelmä ECDSA varmistaa, että transaktion on valtuuttanut kyseisen yksityisen avaimen haltija.
Kun osoitteella allekirjoitetaan transaktio, sen julkinen avain tulee näkyviin lohkoketjuun. Sen sijaan uusi osoite, joka on vain vastaanottanut varoja, näyttää ainoastaan osoitteen tiivisteen (hash), jolloin varsinainen julkinen avain pysyy suojattuna.
Jos ECDSA-suojaus murrettaisiin, hyökkääjä voisi teoreettisesti käyttää paljastunutta julkista avainta yksityisen avaimen selvittämiseen ja lompakon tyhjentämiseen. Drake määritteli murtamisen tilanteeksi, jossa yksityinen avain saadaan selville noin viikossa saatavilla olevalla laitteistolla, kuten suurella GPU-klusterilla. Juuri tähän skenaarioon hän haluaa alan varautuvan, vaikka kyseessä ei ole vielä olemassa oleva kyvykkyys.
Drake viittasi OpenAI:n julkaisemaan 722 matemaattiseen tulokseen todisteena tekoälyn nopeasta kehityksestä. Hänen mukaansa haltijoiden ei tule panikoida tai kiirehtiä, sillä varojen siirtäminen ei vaadi uutta kryptografiaa tai uusia lompakko-ohjelmistoja.
Hän kehotti myös pörssejä ja toimijoita, kuten Binance, Bitbank, Robinhood, Bitfinex ja Tether, vahvistamaan kylmäsäilytystään (cold storage). Nämä suositukset nostavat avainten hallinnan ja hallitun osoitteiden vaihdon keskiöön lyhyen aikavälin vastatoimena, sen sijaan että käyttäjiä kehotettaisiin hylkäämään nykyiset verkot.
Mitä ovat tekoälykryptografia ja “Crypto Q-Day”, ja miksi bunkkeritilaa tarvitaan?
Q-Day tarkoittaa hetkeä, jolloin kvanttitietokoneet tulevat riittävän tehokkaiksi murtaakseen nykyiset kryptografiset järjestelmät. Drake on varoittanut tästä pitkän aikavälin uhasta jo vuosia. Hänen uusin huolensa on kuitenkin erilainen: tekoälyavusteinen matemaattinen hyökkäys perinteisellä laitteistolla voisi pahimmassa tapauksessa vaarantaa ECDSA:n ennen kuin kvanttitietokoneet ovat valmiita.
Ethereumin tilikohtainen tietoturvariski liittyy nimenomaan ECDSA-algoritmiin ja allekirjoitettujen transaktioiden paljastamiin julkisiin avaimiin; tämä ei tarkoita, että Ethereumin koko kryptografia olisi epäonnistunut.
Ethereum Foundation perusti erillisen kvanttitietokoneiden jälkeiseen aikaan keskittyvän tiimin aiemmin vuonna 2026, ja Vitalik Buterin on hahmotellut suunnitelmia kvanttikestävästä kryptografiasta. Drake ilmoitti ajavansa verkon siirtymistä nopeutetusti kohti tiivisteisiin perustuvaa (hash-based) kryptografiaa, joka on keskeinen osa Ethereumin tulevaa tietoturvaa.
Ero kryptografisen riskin ja muiden lompakkohaavoittuvuuksien välillä on edelleen tärkeä. Esimerkiksi Safe Wallet -haavoittuvuus, joka liittyi Aaven FlashloanAdapteriin, ei ole todiste itse ECDSA-algoritmin murtumisesta.
Drake sanoi ajavansa “maksimaalista puolustuksellista kiihdytystä” Ethereumin tiekartalla kohti tiivistepohjaista kryptografiaa ja kehotti suuria säilytysyhteisöjä vahvistamaan kylmäsäilytystään. Ethereumin tavoitteena on suunnitella tekninen siirtymä ja vahvistaa säilytyskäytäntöjä ilman, että hypoteettista hyökkäystä kohdellaan jo tapahtuneena tosiasiana.
Tällä hetkellä kyse ei ole siitä, mikä “bunker mode” itsessään on, vaan tarpeesta luoda varautumissuunnitelma, joka perustuu julkisten avainten altistumisen huomioimiseen ja hallittuun varojen siirtämiseen.
2M+
200+
8
70+


Lue myös nämä
 in numbers

