
Ledger vahvistaa laitteiden peukaloinnin: 93 miljoonan tappiot


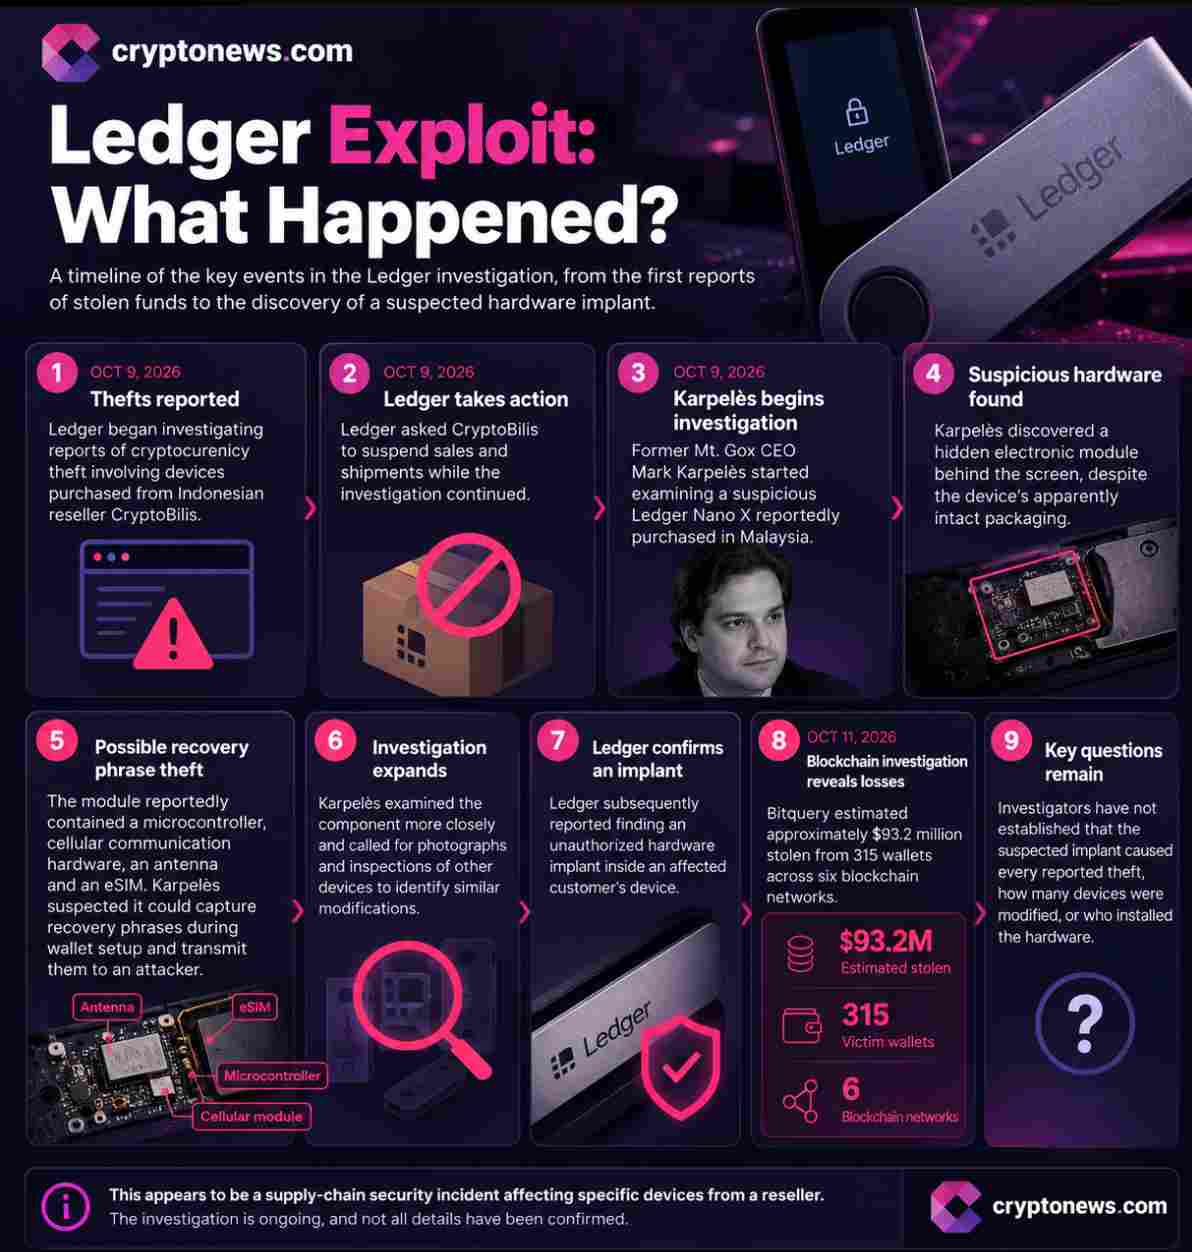
Ledger on vahvistanut tietoturvaloukkauksen, jossa ainakin yhdestä CryptoBilis-lompakkoryöstöihin liittyvästä laitteesta on löytynyt luvaton laitteistopohjainen implantti. Mahdollisten tappioiden arvioidaan nousevan 93 miljoonaan dollariin, ja ne koskettavat 311 lompakkoa viidessä eri lohkoketjussa. Löydös vahvistaa toistaiseksi ainakin yhden laitteen fyysisen peukaloinnin.
Ledger kertoi päivityksessään tutkineensa erään käyttäjän laitteen ja havainneensa siinä luvattoman laitteistomoduulin. Kyseiset asiakkaat olivat hankkineet laitteensa CryptoBilis-jälleenmyyjän kautta, joka toimii Indonesian, Malesian ja Filippiinien markkinoilla.
72 hour update on reseller CryptoBilis incident 🔽
— Ledger (@Ledger) October 11, 2026
As the investigation continues, we are working with relevant authorities. The volume of impacted devices is limited. We know this is concerning, especially for those directly affected, and we are reaching out to impacted users.…
Ledger on ilmoittanut olleensa yhteydessä asianosaisiin käyttäjiin ja aloittaneensa yhteistyön viranomaisten kanssa tapauksen selvittämiseksi. Yhtiö on myös pyytänyt CryptoBilis-jälleenmyyjää keskeyttämään kaikkien laitteistolompakoiden myynnin varastostaan tutkinnan ajaksi, pelkän Ledger-tuotteiden myynnin lopettamisen sijaan.
Yhtiön mukaan sen omat järjestelmät ja palvelut eivät osoita merkkejä tietomurrosta. Tämä viittaa siihen, että altistuminen on tapahtunut fyysisesti tai jälleenmyyntiketjussa, eikä Ledgerin taustajärjestelmiin ole kohdistunut hyökkäystä. Tämä rajaa merkittävästi tutkinnan painopistettä.
Ledger-haavoittuvuus ja entisen Mt. Gox -johtajan löydös
Entinen Mt. Gox -toimitusjohtaja Mark Karpelès aloitti Ledger-väärinkäytösten tutkinnan 9. lokakuuta 2026 saatuaan Malesiasta Ledger Nano X -laitteen, jota hän epäili fyysisesti peukaloiduksi. Vaikka laitteen kutistemuovipakkaus näytti ehjältä, Karpelès kertoi löytäneensä näytön takaa piilotetun elektronisen moduulin kohdasta, jossa laitteen pehmusteiden kuuluisi olla.
Need free data? Buy a cheap ledger off a dodgy seller, pull the sim out of the spy implant and enjoy while you can (law enforcement may visit you thinking you are the one making these).https://t.co/ycMuv98UHh pic.twitter.com/4tVCkrqlF0
— Mark Karpelès (@MagicalTux) October 8, 2026
Karpelès raportoi, että epäilty implantti sisälsi mikrokontrollerin, LTE-matkapuhelinlaitteiston, antennin ja eSIM-kortin, jotka oli kytketty laitteen näyttöpiiriin. Hän uskoo, että tämä kokoonpano mahdollistaa lompakon käyttöönoton aikana näytettävien palautuslauseiden kaappaamisen ja tiedon lähettämisen eteenpäin matkapuhelinverkon kautta.
Tämän jälkeen hän alkoi tutkia komponenttia tarkemmin ja kehotti CryptoBilisiä tarkastamaan myymättömät varastonsa vastaavien muutosten varalta. Myöhemmin Ledger vahvisti löytäneensä luvattoman laitteistopohjaisen implantin erään asiakkaan laitteen sisältä.
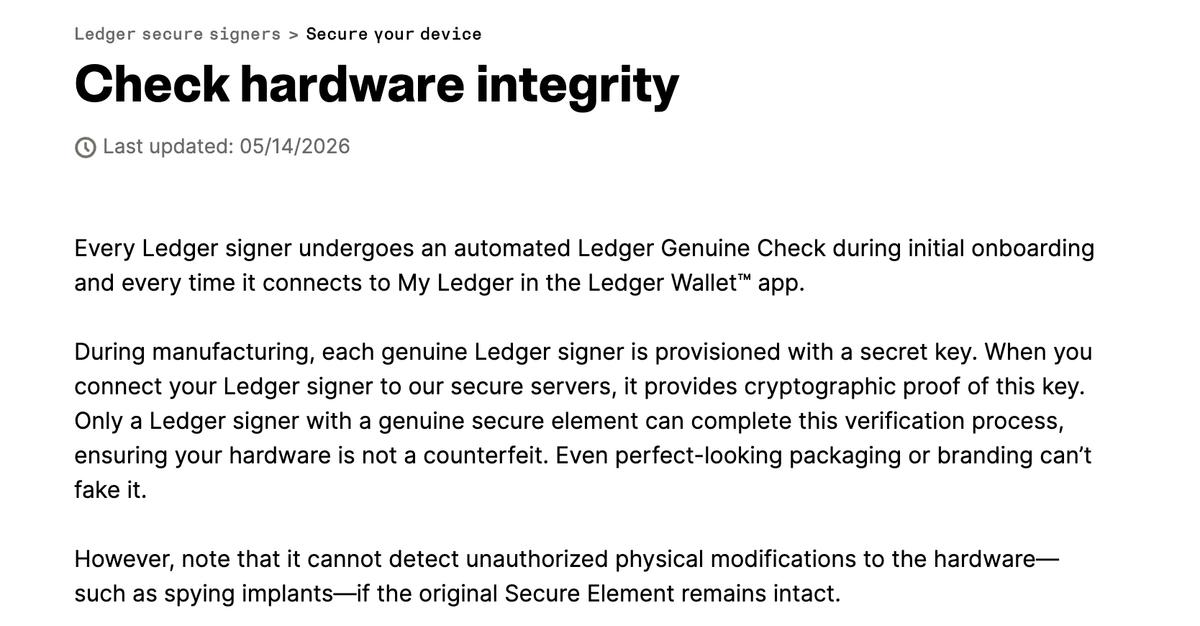
Laajempi tietoturvahuoli kohdistuu jälleenmyyntikanaviin: asiakkaat saattavat luottaa laitteeseen brändin ja ostopaikan perusteella, vaikka vahvistettu löydös osoittaa, että ainakin yhtä tutkintaan liittyvää laitetta on muokattu fyysisesti.
Myytiinkö CryptoBilis tuntemattomalle ostajalle?
CryptoBilis-yrityksen omistussuhteiden muutokset ovat tuoneet lisäväriä meneillään olevaan Ledger-tutkintaan. Raporttien mukaan yhtiön entiset perustajat, Arravind Prabu ja Vimalatheethan, sanoivat saattaneensa myynnin loppuun maaliskuussa 2026 ja luovuttaneensa operatiivisen valvonnan uudelle omistajalle.
He kuitenkin väittivät, että salassapitosopimus esti heitä julkistamasta kauppaa ennen lokakuun puoliväliä. Ajoitus on herättänyt huomiota, sillä raportit CryptoBilisin kautta myytyjen Ledger-laitteiden väärinkäytöksistä tulivat julki juuri lokakuussa.
HARDWARE WALLET RESELLER CRYPTOBILIS SOLD TO CHINESE NATIONAL BEFORE SUSPECTED SUPPLY CHAIN ATTACK
— Bitcoin News (@BitcoinNewsCom) October 9, 2026
Newly surfaced corporate records indicate that Malaysian hardware wallet reseller CryptoBilis changed ownership, with an individual identified as Jiaming, whose registered address… pic.twitter.com/0d9KmPp35y
BitPinasin viittaamien yritysrekisteritietojen mukaan 100 % CryptoBilisin osakkeista siirrettiin 3. elokuuta 2026 henkilölle, joka on tunnistettu nimellä Jiaming. Ostajaan liittyvä rekisteröity osoite sijaitsi raporttien mukaan Heilongjiangin maakunnassa Kiinassa.
Omistajanvaihdos on erityisen merkityksellinen Mark Karpelès’n tekemän laiteimplanttilöydöksen valossa. Kiinaksi kirjoitettuna 假名 (jiǎmíng) tarkoittaa ironisesti “väärää nimeä”.
Tutkijoiden on edelleen selvitettävä, miten muokatut laitteet päätyivät kiertoon, kuka asensi komponentit ja onko omistajanvaihdoksella yhteyttä hyökkäykseen. Tällä hetkellä ei ole näyttöä siitä, että CryptoBilisin uudella omistajalla olisi osuutta epäiltyyn peukalointiin.
Raportti Euroopan MediaMarktista – miten toimia?
Erillisessä yhteisöraportissa väitettiin, että Euroopan MediaMarktista ostetussa Ledger-laitteessa olisi merkkejä mahdollisesta laitteistotason haavoittuvuudesta. MediaMarkt on virallinen Ledger-jälleenmyyjä useilla Euroopan markkinoilla, kuten Saksassa ja Itävallassa, mutta Ledger ei ole vahvistanut laitteen olevan kompromisoitu tai kytkenyt sitä CryptoBilis-tutkintaan.
PSA the ledger incident isn't limited to Asia
— Johannes (4, 4) (@0xJohannes_) October 11, 2026
This is a device purchased in store from an official reseller in Europe (a legitimate device doesn't have any of these cables as can be seen in picture 2)
This even seems to be an old version of the 'spy implant' even though the… pic.twitter.com/bLWrN9aooK
Havainnoijat olivat eri mieltä levitettyjen kuvien sisällöstä: jotkut epäilivät, näyttikö laitteisto edes aidolta Ledgerin piirilevyltä, kun taas toiset sanoivat, etteivät he pystyneet tunnistamaan samanlaista implanttia kuin Kaakkois-Aasiassa löytyneissä laitteissa.
Jokaisen Ledger-laitteiston omistajan tulisi tarkistaa lompakkonsa tietoturva, vaikka laite olisi ostettu suoraan Ledgeriltä tai muulta valtuutetulta jälleenmyyjältä. Tällä hetkellä ei ole viitteitä siitä, että kaikki Ledger-laitteet olisivat vaarassa, joten paniikkiin ei ole syytä, mutta virallisia tietoturvapäivityksiä on syytä seurata.
Älä koskaan syötä palautuslausetta (recovery phrase) verkkosivustolle, sovellukseen tai asiakastuen chattiin, äläkä jaa sitä kenellekään, joka väittää olevansa Ledgeriltä. Jos laitteessasi näkyy merkkejä fyysisestä peukaloinnista, lopeta sen käyttö välittömästi ja ota yhteyttä Ledgerin tukeen virallisten sivujen kautta. Pelkkä laitteen aito-tarkistus (genuine check) ei ole takuu siitä, ettei laitetta ole muokattu.
Käyttäjät voivat seurata Ledgerin virallisia ohjeita laitteen aitouden varmistamiseksi. Koska tarkistuksen läpäiseminen ei kuitenkaan takaa täyttä koskemattomuutta, käyttäjien on syytä tarkkailla laitteen ulkoisia merkkejä ja seurata virallista viestintää.
Epäilyttävien toimitusketjujen kautta ostettuja laitteita on syytä syynätä tarkasti. Myös muiden käyttäjien on suositeltavaa pitää varmuuskopiot turvallisesti offline-tilassa, varmistaa tapahtumien tiedot laitteen näytöltä ja harkita pienen testisiirron tekemistä ennen suurempien summien siirtämistä.
Ennen kaikkea: älä odota vahvistusta varkaudesta, jos on uskottavia viitteitä siitä, että palautuslauseesi on paljastunut.
2M+
200+
8
70+


Lue myös nämä
 in numbers

