Crypto bunker mode : Ethereum anticipe la menace de l’IA


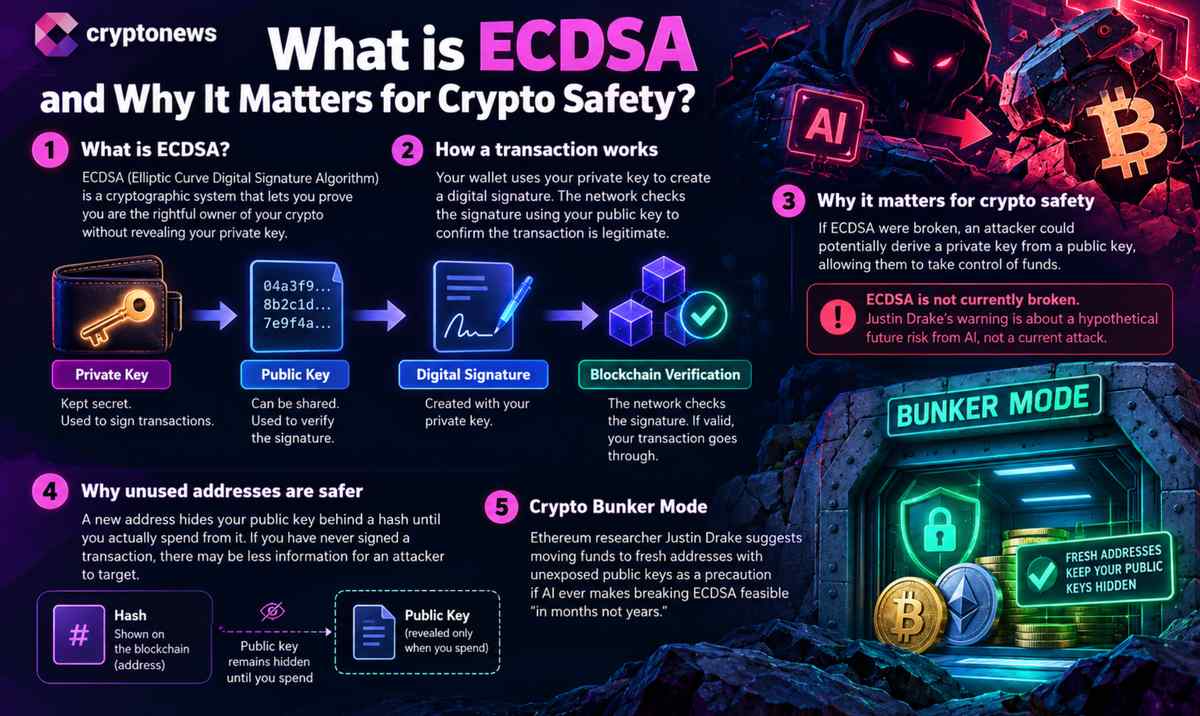
Qu’est-ce que le Crypto bunker mode ? Le 7 octobre 2026, Justin Drake, chercheur à la Fondation Ethereum, a exhorté l’industrie des cryptomonnaies à planifier une migration contrôlée des fonds vers de nouvelles adresses dont les clés publiques n’ont pas encore été exposées.
Sa proposition de « bunker mode » répond à une hypothétique cassure de l’algorithme ECDSA assistée par l’IA, avant même que l’informatique quantique n’atteigne le fameux « Q-Day ». Il ne s’agit pas d’une preuve que l’intelligence artificielle a déjà brisé la cryptographie de Bitcoin ou d’Ethereum, mais d’une mesure de précaution.
Dans une publication sur
Today I call upon the blockchain industry to calmly begin planning for "bunker mode". My personal recommendation is to set in motion a controlled mass migration of assets to fresh addresses, i.e. addresses whose pubkeys remain hidden behind a hash.
— Justin Drake (@drakefjustin) October 7, 2026
Holders, starting with large…
, Drake a appelé à une préparation sereine : déplacer progressivement les actifs vers des adresses n’ayant jamais signé de transaction. Selon lui, l’ECDSA, le schéma de signature utilisé par Bitcoin et Ethereum, sert à vérifier qu’une transaction a bien été autorisée par le détenteur de la clé privée correspondante.
Ainsi, lorsqu’une adresse signe une transaction, sa clé publique devient visible sur la blockchain. À l’inverse, une adresse vierge qui n’a fait que recevoir des fonds ne révèle qu’un hash d’adresse, laissant la clé publique à l’abri de toute exposition.
Si l’ECDSA venait à être compromis, un attaquant pourrait théoriquement utiliser une clé publique exposée pour retrouver la clé privée et vider le portefeuille. Drake définit une telle faille comme la capacité de récupérer une clé privée en environ une semaine avec le matériel actuel, tel qu’un cluster de GPU puissant. C’est ce scénario qu’il souhaite voir l’industrie anticiper, bien qu’une telle capacité n’ait pas encore été démontrée.
Drake a cité 722 résultats mathématiques publiés par OpenAI comme preuve des progrès fulgurants de l’IA. Il a toutefois précisé que les détenteurs ne doivent ni paniquer ni se précipiter, car le déplacement des fonds ne nécessite ni nouvelle cryptographie, ni nouveaux portefeuilles.
Il a également invité des plateformes majeures telles que Binance, Bitbank, Robinhood, Bitfinex et Tether à renforcer leur stockage à froid (cold storage). Ces recommandations placent la gestion des clés et la migration contrôlée des adresses au cœur de la réponse à court terme, plutôt que de suggérer un abandon des réseaux existants.
Comprendre l’IA, le « Crypto Q-Day » et l’utilité du Bunker Mode
Le Q-Day désigne le moment où les ordinateurs quantiques deviendront assez puissants pour briser les systèmes cryptographiques actuels. Si Drake alerte sur cette menace à long terme depuis des années, sa préoccupation actuelle est différente : une attaque mathématique assistée par l’IA utilisant du matériel informatique conventionnel pourrait, dans le pire des cas, fragiliser l’ECDSA avant que les ordinateurs quantiques ne soient opérationnels.
L’exposition de la sécurité des comptes Ethereum est spécifiquement liée à l’ECDSA et aux clés publiques révélées par les transactions signées ; cela ne signifie pas pour autant que toute la cryptographie d’Ethereum est défaillante.
La Fondation Ethereum a mis en place une équipe dédiée au post-quantique plus tôt en 2026, tandis que Vitalik Buterin a déjà esquissé des plans pour une cryptographie résistante au quantique. Drake a affirmé qu’il pousserait pour accélérer la transition du réseau vers une cryptographie basée sur le hash, un élément central de la sécurité post-quantique d’Ethereum.
Il reste crucial de distinguer le risque cryptographique des autres vulnérabilités de portefeuilles. Par exemple, un exploit impliquant un composant de portefeuille comme celui de Safe Wallet lié à l’adaptateur Flashloan d’Aave ne constitue en rien une preuve que l’ECDSA lui-même a été forcé.
Drake a déclaré qu’il prônerait une « accélération défensive maximale » de la feuille de route d’Ethereum vers la cryptographie basée sur le hash et a appelé les principaux dépositaires à durcir leur stockage à froid. L’objectif pour l’écosystème ETH est de planifier la transition technique et de renforcer les pratiques de garde sans traiter une attaque hypothétique comme un fait accompli.
Pour l’heure, l’enjeu ne réside pas seulement dans la définition du « bunker mode », mais dans la nécessité d’une proposition de préparation structurée autour de l’exposition des clés publiques et d’une migration graduelle des actifs.

Pourquoi nous faire confiance
2M+
250+
8
70
Plus d'articles
 in numbers