
Google et l’informatique quantique : une menace pour Bitcoin ?


La dernière technique d’informatique quantique de Google réduirait les taux d’erreur par un facteur 40, atteignant ainsi une précision de 99,9 %. Cette avancée dans un domaine dont les capacités futures pourraient menacer la cryptographie de Bitcoin marque un tournant. Cependant, ce résultat concerne l’erreur quantique, et la méthode de Google doit encore être démontrée à plus grande échelle.
Bien que cette annonce ne modifie pas la menace immédiate pesant sur le réseau, elle rend le risque quantique à long terme pour Bitcoin plus difficile à écarter comme un simple problème d’ingénierie théorique. L’écart se réduit, mais il demeure substantiel.
🚨JUST IN: Google may bring Bitcoin’s Q-Day sooner than expected after its Willow chip cuts quantum errors 40x.
— Coin Bureau (@coinbureau) October 15, 2026
Google says a technique called “magic state cultivation” now works on its Willow chip, cutting errors about 40x with a record 99.99% accuracy.
Q-Day is the moment a… pic.twitter.com/6fquMJURPH
Les recherches de Google ciblent les « états magiques », une ressource spécialisée du calcul quantique qui, selon le rapport principal, consomme généralement environ 95 % de la capacité d’un ordinateur quantique. Améliorer la fiabilité et la production de ces états pourrait lever un obstacle majeur à la construction de machines plus grandes et plus utiles.
La correction d’erreurs quantiques est indispensable pour obtenir un système tolérant aux pannes suffisamment puissant, mais la menace sur Bitcoin dépend de la synergie de nombreuses capacités exigeantes. Cette étape franchie renforce les arguments en faveur d’une préparation à long terme.
À quand une attaque quantique contre Bitcoin selon Google ?
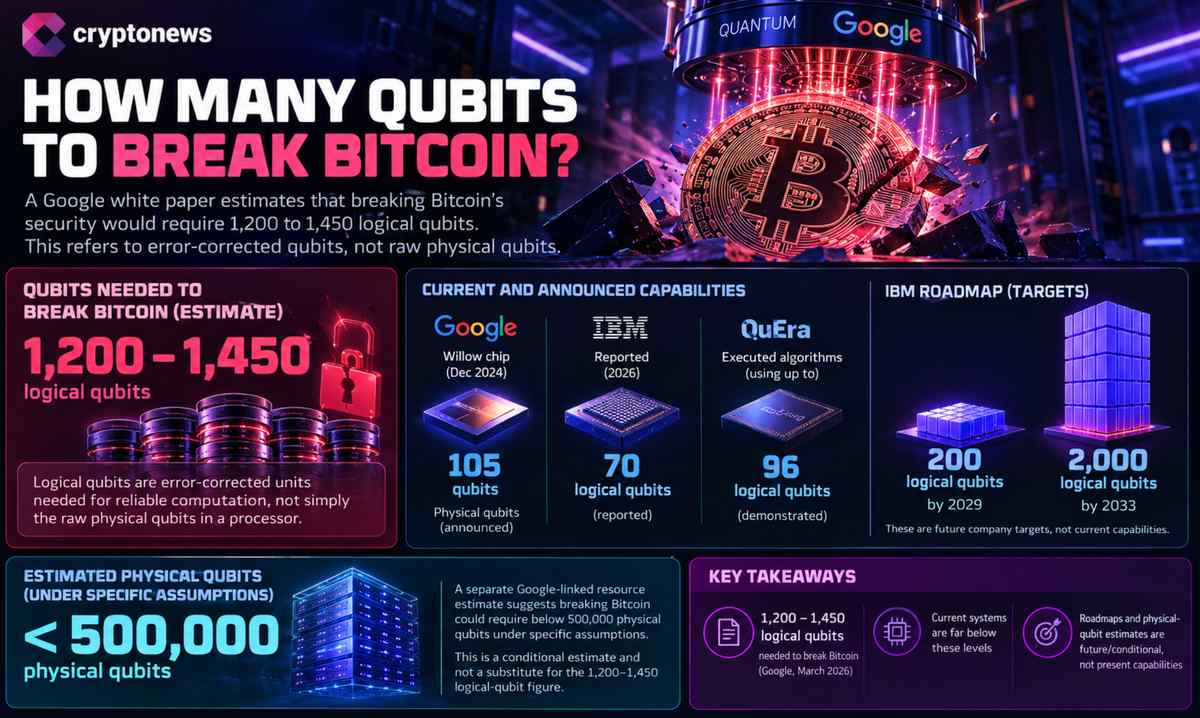
Un livre blanc de Google publié en mars estimait que briser la sécurité de Bitcoin nécessiterait entre 1 200 et 1 450 qubits logiques. Il s’agit ici de qubits logiques, soit des unités avec correction d’erreurs nécessaires à un calcul fiable, et non de simples qubits physiques bruts installés dans un processeur.
La puce Willow de Google, annoncée en décembre 2024, possède 105 qubits ; IBM a fait état de 70 qubits logiques, tandis que QuEra a exécuté des algorithmes utilisant jusqu’à 96 qubits logiques. La feuille de route d’IBM vise 200 qubits logiques d’ici 2029 et 2 000 d’ici 2033, ce qui en fait un objectif futur pour l’entreprise plutôt qu’une capacité actuelle.
Une estimation distincte liée à Google, mentionnée dans d’autres rapports, place le besoin en dessous de 500 000 qubits physiques sous certaines conditions spécifiques. Cette estimation conditionnelle de qubits physiques ne remplace pas le chiffre de 1 200 à 1 450 qubits logiques.
De même, le scénario dans lequel une machine avancée pourrait dériver une clé privée à partir d’une clé publique exposée en neuf minutes décrit une capacité d’attaque hypothétique, et non une machine existant réellement.
L’exposition pratique dépendrait également de la révélation ou non d’une clé publique. Une analyse de Google sur les vulnérabilités quantiques dans les cryptomonnaies aborde le risque global, tandis que la réponse finale de Bitcoin nécessiterait une voie de migration techniquement solide et une coordination entre les utilisateurs, les développeurs et les dépositaires.
Un problème de sécurité à long terme
Le rapport principal estime qu’environ 6,26 millions de BTC dorment sur des adresses vulnérables au quantique. Le risque est conditionné par la capacité des futures machines à dériver des clés privées à partir de clés publiques exposées. Le débat sur la sécurité à long terme de Bitcoin concerne à la fois la puissance du futur matériel quantique et la capacité à déplacer les fonds concernés vers des dispositifs plus sûrs.
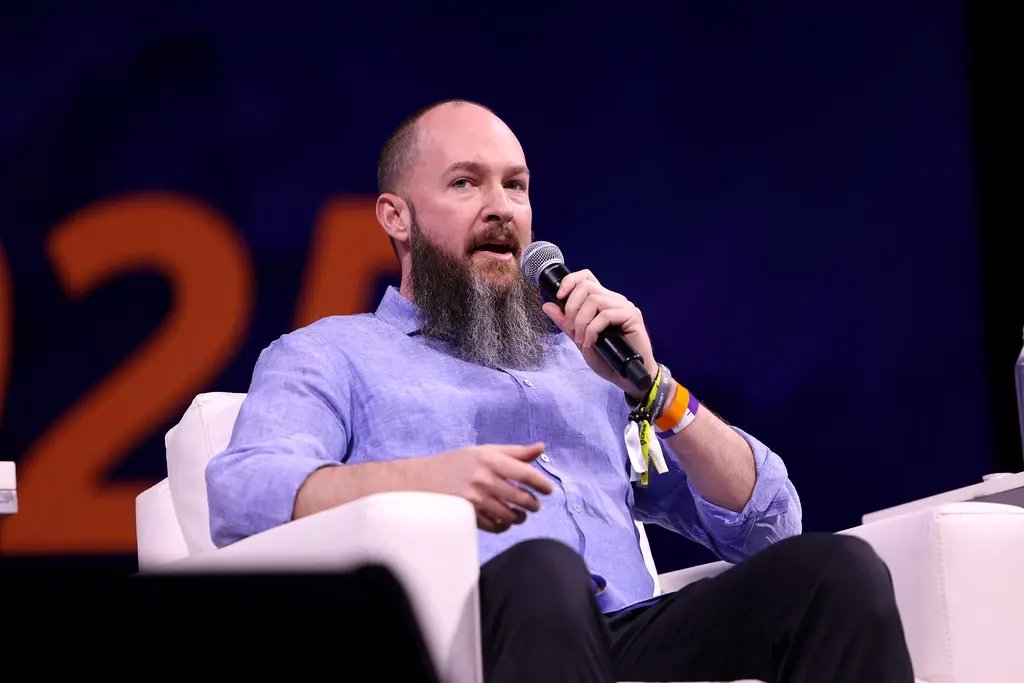
Jameson Lopp, cofondateur et responsable de la sécurité chez Casa, estime qu’une machine assez puissante pour décoder une clé publique Bitcoin pourrait ne pas voir le jour avant au moins une décennie. Les progrès de Google en matière de correction d’erreurs confirment pourquoi cette question mérite une planification sérieuse.
À ce jour, Polymarket attribue une probabilité de 1 % à cette éventualité d’ici la fin de l’année et de 11 % d’ici fin 2027, comme indiqué dans l’article source. L’implication la plus durable est que le défi de la migration post-quantique de Bitcoin doit être envisagé bien avant l’apparition d’une machine capable d’une attaque crédible.
Concernant le positionnement sur le BTC, le résultat de Google ne constitue pas un événement de sécurité immédiat ni un signal de vente isolé. Il donne toutefois du poids au risque extrême à long terme : la correction d’erreurs progresse, mais le passage d’une étape de laboratoire à un système fiable capable de briser Bitcoin nécessite encore une échelle, une tolérance aux pannes et une durée de calcul que les machines actuelles n’ont pas démontrées.

Pourquoi nous faire confiance
2M+
250+
8
70
Plus d'articles
 in numbers

