Aave-integration hackad på 305 000 dollar via Safe-modul


En anpassad FlashLoopAdapter, som används för att hantera hävstångspositioner i Aave V3, har utnyttjats i ett hack på Ethereum. Attacken resulterade i en uppskattad nettoförlust på 114,09 ETH, motsvarande cirka 305 000 dollar, från två Safe-plånböcker.
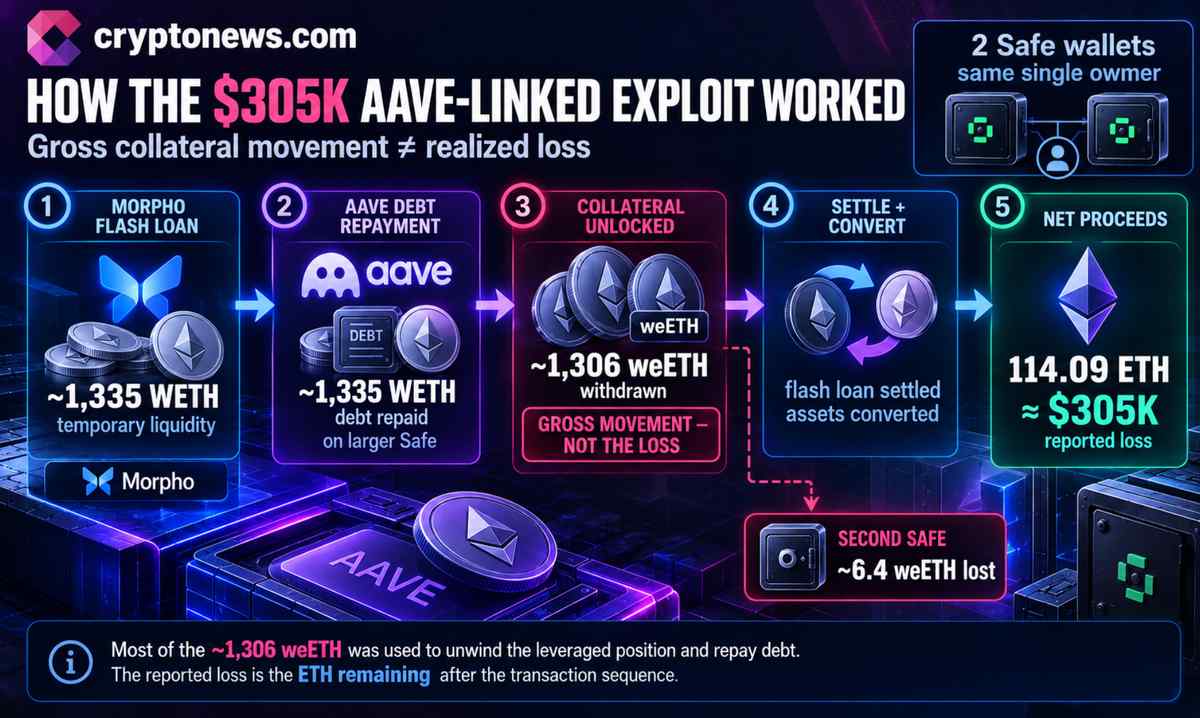
Angriparen lyckades manipulera en Safe-autentiseringskontroll och använde sedan ett Morpho WETH-blixtlån (flash loan) för att återbetala skulder och låsa upp säkerheter. De cirka 1 306 weETH som togs ut från en av plånböckerna representerade det totala transaktionsflödet och inte angriparens faktiska vinst.
SlowMist: Aave v3 Loop Safe Module Exploited, Approximately 114.09 ETH Stolen
— Wu Blockchain (@WuBlockchain) October 2, 2026
SlowMist issued a security alert stating that Aave v3 Loop Safe Module was exploited through an access-control vulnerability in FlashLoopAdapter’s open() and close() functions. The attacker allegedly… pic.twitter.com/a97iMcGWnI
Säkerhetstjänsten Defimon Alerts upptäckte attacken på Ethereum klockan 15:08:57 UTC torsdagen den 1 oktober. SlowMist publicerade sin analys under fredagen den 2 oktober, där de identifierade en svaghet i adapterns öppna- och stängningsfunktioner. Ett skadligt kontrakt kunde utge sig för att vara en Safe-plånböck och returnera ett värde som godkände en kontroll avsedd att bekräfta att en legitim plånbok hade aktiverat FlashLoopAdapter.
Det angriparstyrda kontraktet i AAVE-hacket tillhandahöll även adapterns swap-router och calldata. Routern riktades mot ett offer och calldata ställdes in för att anropa execTransactionFromModule. Eftersom FlashLoopAdapter redan var aktiverad på den aktuella Safe-plånboken, accepterades anropet som en auktoriserad modul-transaktion.
Denna sekvens förvandlade en begränsad autentiseringsbrist till full tillgång till plånbokens säkerheter. Händelsen understryker vikten av plånboksbehörigheter och exekveringsvägar vid sidan av själva utlåningsprotokollets säkerhet, en fråga som även är central för infrastruktur för förvaring och autentiseringskontroller.
Blixtlån återbetalade Aave-skulder innan säkerheterna togs ut
Angriparen använde ett Morpho-blixtlån i WETH för att återbetala cirka 1 335 WETH av Aave-skulder kopplade till den större Safe-plånboken. Återbetalningen frigjorde säkerheter bundna till dess hävstångsposition, vilket möjliggjorde uttag av cirka 1 306 weETH. En andra Safe-plånbok förlorade cirka 6,4 weETH genom samma sårbara modul.
Båda de drabbade Safe-plånböckerna hade samma ägare. Efter att de lånade medlen reglerats och vissa tillgångar konverterats, behöll angriparen cirka 114,09 ETH, vilket i säkerhetsrapporter värderades till omkring 305 000 dollar.
Skillnaden mellan bruttoflödet och den realiserade förlusten är väsentlig. Det stora uttaget av säkerheter gjordes för att möjliggöra skuldsanering och avveckling av positionen; det ska inte läsas som den faktiska stulna summan. De rapporterade intäkterna var den ETH som återstod efter dessa transaktionssteg.
Aave: Kärnkontrakten är inte påverkade
Aaves grundare och VD, Stani Kulechov, meddelade att den sårbara komponenten var en extern integration snarare än ett Aave V3-kontrakt, och att händelsen hade ”noll effekt på Aave v3”.
This is not Aave v3 contract, it’s third party external adapter built on top of Aave, zero effect on Aave v3.
— Stani (@StaniKulechov) October 2, 2026
SlowMist klassificerade incidenten som en sårbarhet i ett smart kontrakt och tillskrev säkerhetsbristen den manipulerbara Safe-kontrollen. Defimon beskrev FlashLoopAdapter som en Safe-modul för att öppna och stänga hävstångsbaserade Aave V3-loopar och uppskattade förlusten till cirka 305 000 dollar.
FlashLoopAdapter är ett anpassat kontrakt byggt ovanpå Aave V3 för att hantera hävstångspositioner i Safe-plånböcker som aktiverat modulen. Safe-moduler kan exekvera transaktioner utan att kräva ägarens standardflöde för varje transaktion, vilket stöder automatisering men också ger en auktoriserad modul en väg till plånbokens tillgångar.
I detta fall var det inte modulens behörighet i sig som var problemet, utan adapterns logik för autentisering och exekvering. Incidenten är därför ett misslyckande för DeFi-säkerheten i integrationslagret, och inte ett bevis på att Aave V3:s utlåningspooler har komprometterats.
Källan noterar även en separat incident i september som involverade en Safe-plånbok, cirka 2 900 rsETH och svag auktorisering i en exekutor kopplad till en aktiverad modul, men dessa två händelser involverade olika kontrakt och attackvägar.


Missa inte

 in numbers

