Ledger bekräftar hårdvaruintrång: Miljonförluster efter manipulerade enheter


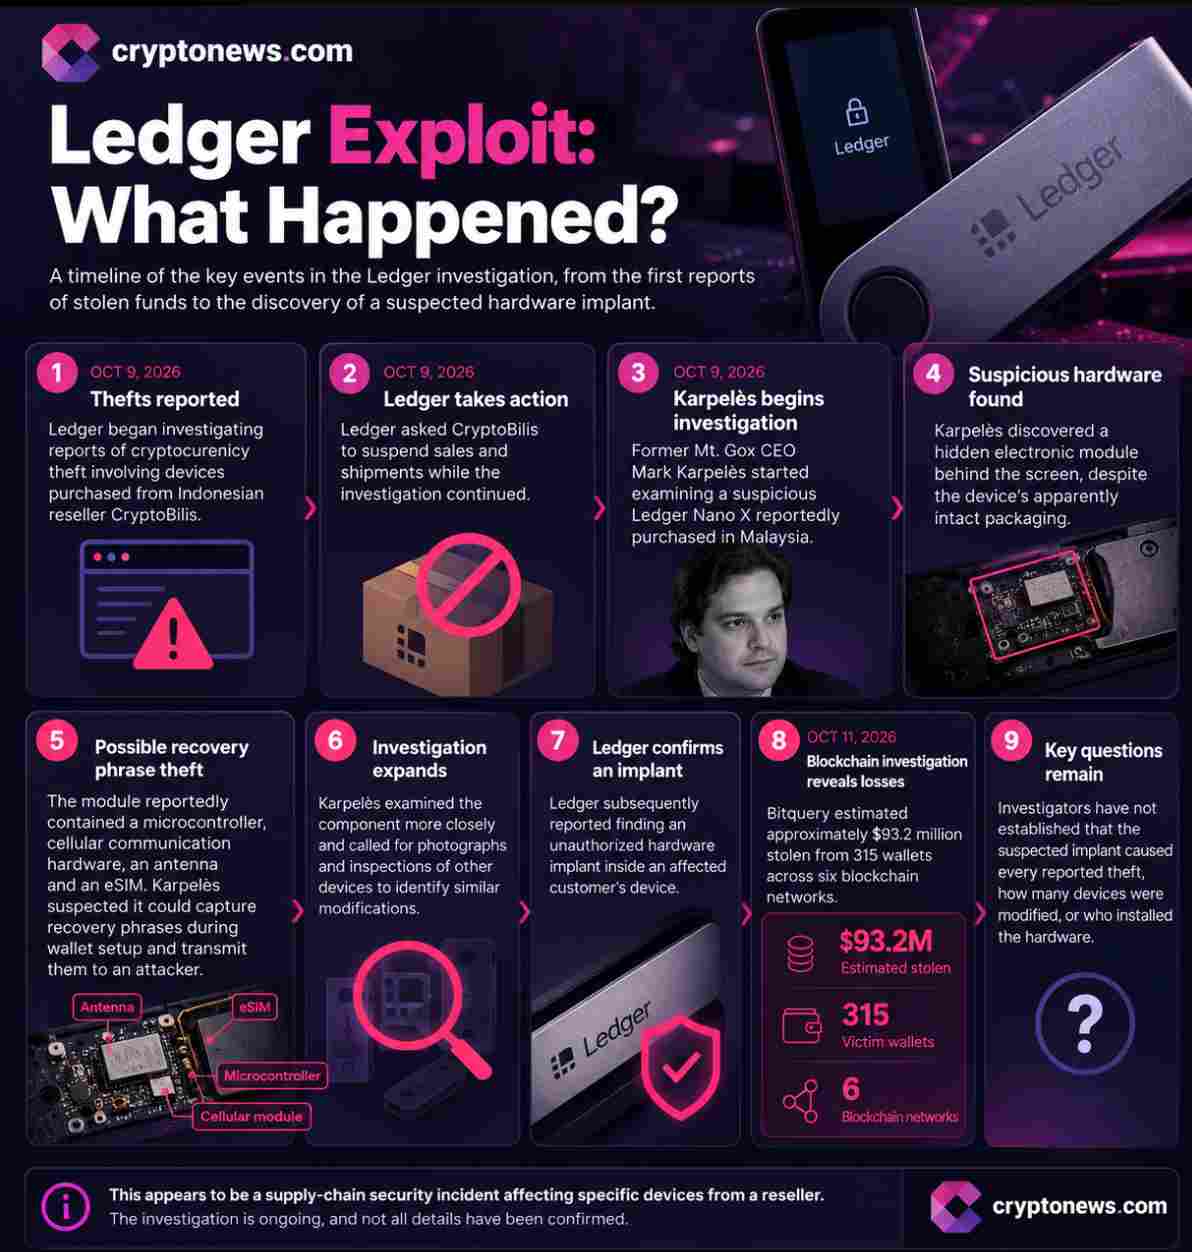
Ledger har nu bekräftat en allvarlig sårbarhet där minst en enhet kopplad till utredningen av ”CryptoBilis wallet-drainer” innehöll ett otillåtet hårdvaruimplantat. De uppskattade potentiella förlusterna uppgår till 93 miljoner dollar, fördelat på 311 plånböcker över fem olika blockkedjor. Fyndet bekräftar att åtminstone en av de drabbade enheterna har utsatts för fysisk manipulation.
I en uppdatering meddelade Ledger att man undersökt en enhet tillhörande en drabbad användare och hittat ett obehörigt hårdvaruimplantat. De berörda kunderna hade köpt sina enheter via CryptoBilis, en återförsäljare som är verksam i Indonesien, Malaysia och Filippinerna.
72 hour update on reseller CryptoBilis incident 🔽
— Ledger (@Ledger) October 11, 2026
As the investigation continues, we are working with relevant authorities. The volume of impacted devices is limited. We know this is concerning, especially for those directly affected, and we are reaching out to impacted users.…
Ledger uppger att de har kontaktat drabbade användare och inlett ett samarbete med myndigheter för att utreda händelsen. Företaget har även bett CryptoBilis att stoppa all försäljning av sitt lager av hårdvaruplånböcker under tiden utredningen pågår, snarare än att bara pausa försäljningen av specifika Ledger-produkter.
Företagets uttalande om att deras egna system och tjänster inte visar några tecken på intrång tyder på att exponeringen skett fysiskt eller hos återförsäljaren, snarare än genom en bekräftad brist i Ledgers backend. Detta begränsar nu omfattningen av utredningen till den fysiska distributionskedjan.
Mark Karpelès fynd kring Ledger-manipulationen
Den tidigare Mt. Gox-VD:n Mark Karpelès började undersöka Ledger-incidenten den 9 oktober 2026, efter att ha mottagit en Ledger Nano X från Malaysia som han misstänkte var fysiskt manipulerad. Trots att originalförpackningens plastfilm såg intakt ut, upptäckte Karpelès en dold elektronisk modul bakom skärmen, på den plats där enhetens skyddande dämpning normalt sitter.
Need free data? Buy a cheap ledger off a dodgy seller, pull the sim out of the spy implant and enjoy while you can (law enforcement may visit you thinking you are the one making these).https://t.co/ycMuv98UHh pic.twitter.com/4tVCkrqlF0
— Mark Karpelès (@MagicalTux) October 8, 2026
Karpelès rapporterade att det misstänkta implantatet innehöll en mikrokontroller, LTE-hårdvara för mobiluppkoppling, en antenn och ett eSIM, med kopplingar direkt till enhetens bildskärmskretsar. Han menar att denna konfiguration gör det möjligt för modulen att fånga upp de återställningsfraser (recovery phrases) som visas under installationen och skicka informationen vidare via en mobil uppkoppling.
Han har därefter fortsatt att granska komponenten i detalj och uppmanat CryptoBilis att inspektera sitt osålda lager för liknande modifieringar. Ledger bekräftade senare att de hittat ett otillåtet hårdvaruimplantat inuti en drabbad kunds enhet.
Den större säkerhetsrisken ligger i återförsäljarleden: kunder kan lita på en enhet baserat på dess varumärke och inköpsställe, men de bekräftade fynden visar att minst en enhet kopplad till denna utredning har blivit fysiskt förändrad.
Har CryptoBilis sålts till en okänd köpare?
Ett ägarbyte i CryptoBilis har lagt ytterligare ett lager av komplexitet till utredningen. Enligt rapporter har företagets tidigare grundare, Arravind Prabu och Vimalatheethan, uppgett att de slutförde försäljningen i mars 2026 och lämnade över den operativa kontrollen.
De hävdade dock att ett sekretessavtal hindrade dem från att offentliggöra transaktionen fram till mitten av oktober. Tidpunkten har väckt uppmärksamhet eftersom rapporterna om kryptoincidenter involverande Ledger-enheter sålda via CryptoBilis dök upp just i oktober.
HARDWARE WALLET RESELLER CRYPTOBILIS SOLD TO CHINESE NATIONAL BEFORE SUSPECTED SUPPLY CHAIN ATTACK
— Bitcoin News (@BitcoinNewsCom) October 9, 2026
Newly surfaced corporate records indicate that Malaysian hardware wallet reseller CryptoBilis changed ownership, with an individual identified as Jiaming, whose registered address… pic.twitter.com/0d9KmPp35y
Företagshandlingar som citeras av BitPinas visar enligt uppgift att 100 % av aktierna i CryptoBilis överfördes till en individ identifierad som ”Jiaming” den 3 augusti 2026. Den registrerade adressen för köparen ska ligga i Heilongjiang-provinsen i Kina.
Ägarbytet är särskilt relevant efter Mark Karpelès upptäckt. Noterbart är att 假名 (jiǎmíng) betyder ”falskt namn” på kinesiska när det skrivs med dessa tecken.
För närvarande arbetar utredare med att fastställa hur de modifierade enheterna kom i omlopp, vem som installerade komponenterna och om ägarbytet har någon koppling till attacken. Det finns dock i dagsläget inga fastställda bevis som binder CryptoBilis nya ägare till den påstådda manipuleringen.
Rapport om europeiska MediaMarkt – vad bör du göra?
En separat rapport från communityn hävdar att en Ledger inköpt via MediaMarkt i Europa visat tecken på ett möjligt hårdvaruintrång. MediaMarkt är en officiell återförsäljare för Ledger på flera europeiska marknader, inklusive Tyskland och Österrike, men Ledger har inte bekräftat att den rapporterade enheten var kompromitterad eller kopplat den till CryptoBilis-utredningen.
PSA the ledger incident isn't limited to Asia
— Johannes (4, 4) (@0xJohannes_) October 11, 2026
This is a device purchased in store from an official reseller in Europe (a legitimate device doesn't have any of these cables as can be seen in picture 2)
This even seems to be an old version of the 'spy implant' even though the… pic.twitter.com/bLWrN9aooK
Observatörer är oeniga om vad de cirkulerade bilderna faktiskt visar. Vissa ifrågasätter om hårdvaran ser ut att stämma överens med ett äkta Ledger-kretskort, medan andra menar att de inte kan identifiera samma typ av implantat som hittades i Sydostasien.
Alla som äger en Ledger-hårdvaruplånbok bör se denna incident som en påminnelse om att se över sin säkerhet, även om enheten köpts direkt från Ledger eller en annan auktoriserad återförsäljare. Det finns för närvarande inga avgörande bevis för att varje Ledger-enhet är drabbad, så ägare bör undvika panik och istället följa officiella säkerhetsuppdateringar.
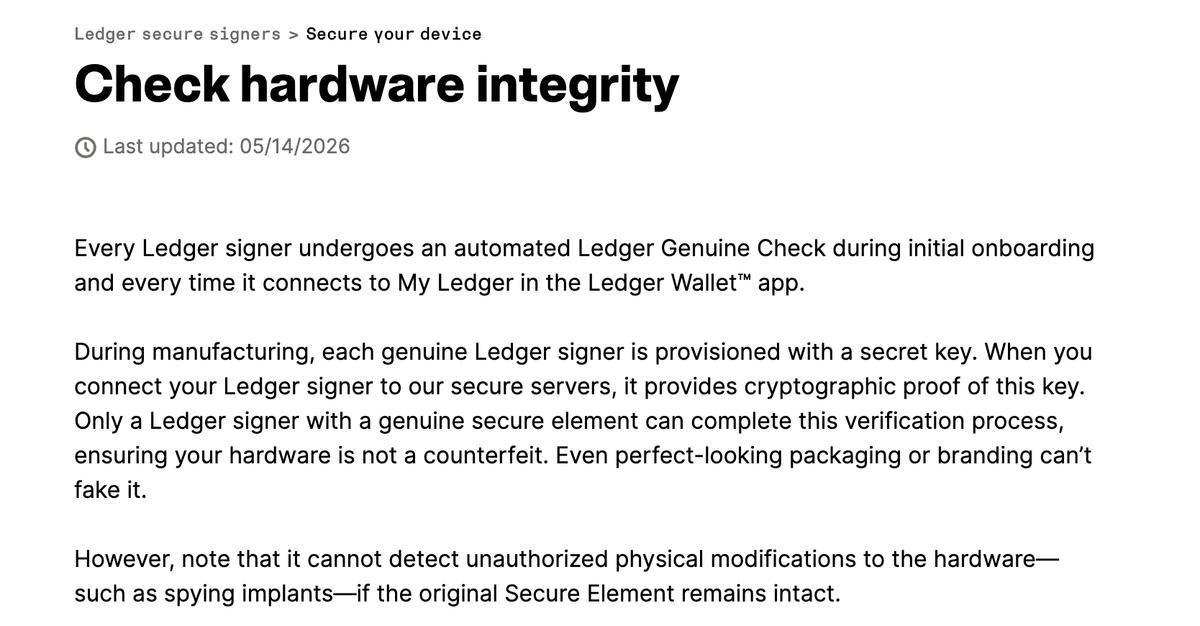
Ange aldrig din återställningsfras på en webbplats, i en app eller i en chat med kundtjänst, och dela den aldrig med någon som påstår sig komma från Ledger. Om din enhet visar tecken på fysisk manipulation, sluta omedelbart använda den och kontakta Ledgers support via deras officiella webbplats. Enbart en kontroll av enhetens äkthet (genuine check) bör inte ses som ett slutgiltigt bevis på att hårdvaran inte har modifierats.
Användare kan följa Ledgers officiella instruktioner för att verifiera enhetens äkthet. Men eftersom ett godkänt test inte garanterar att enheten aldrig har manipulerats fysiskt, bör användare även vara vaksamma på fysiska tecken på förändring.
Hårdvaruplånböcker köpta via tveksamma leveranskedjor förtjänar extra noggrann granskning. Även ägare av oaktiverade enheter bör upprätthålla säkra offline-backuper, verifiera transaktionsdetaljer på enhetens skärm och överväga att göra en liten testöverföring innan större summor flyttas.
Vänta framför allt aldrig på en bekräftad stöld innan du agerar om det finns trovärdiga tecken på att din återställningsfras har kompromitterats.


Missa inte

 in numbers

