

Atak na adapter Aave V3: Skradziono 305 000 USD z portfeli Safe


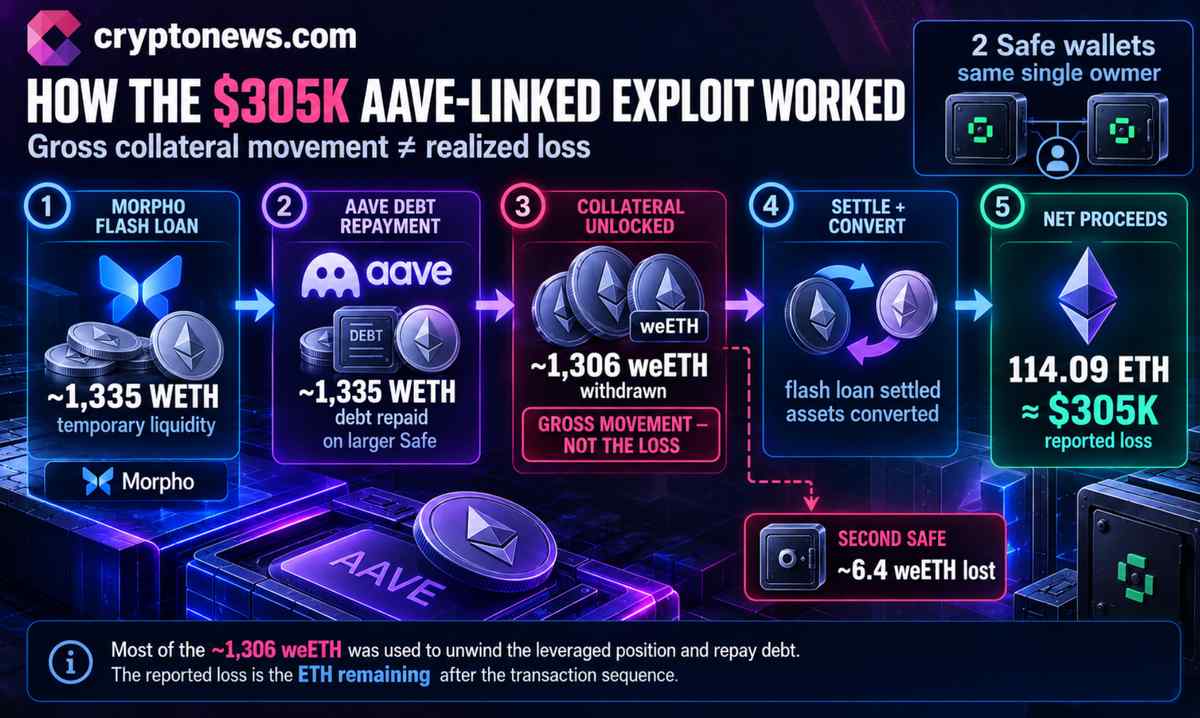
Niestandardowy kontrakt FlashLoopAdapter, służący do zarządzania lewarowanymi pozycjami na Aave V3, stał się celem ataku hakerskiego w sieci Ethereum. W wyniku incydentu z dwóch portfeli Safe zniknęło około 114,09 ETH, co przekłada się na stratę netto rzędu 305 000 USD.
Napastnik sfałszował kontrolę autoryzacji Safe, a następnie wykorzystał pożyczkę błyskawiczną (flash loan) WETH z protokołu Morpho, aby spłacić zadłużenie i odblokować zabezpieczenie. Wycofane z jednego z portfeli 1 306 weETH stanowiło całkowity przepływ transakcyjny, a nie zysk netto hakera.
SlowMist: Aave v3 Loop Safe Module Exploited, Approximately 114.09 ETH Stolen
— Wu Blockchain (@WuBlockchain) October 2, 2026
SlowMist issued a security alert stating that Aave v3 Loop Safe Module was exploited through an access-control vulnerability in FlashLoopAdapter’s open() and close() functions. The attacker allegedly… pic.twitter.com/a97iMcGWnI
Zespół Defimon Alerts poinformował o wykryciu ataku w czwartek, 1 października, o godzinie 15:08:57 UTC. W opublikowanej w piątek analizie firma SlowMist wskazała na lukę w funkcjach otwierania i zamykania pozycji w adapterze. Złośliwy kontrakt mógł podszyć się pod portfel Safe i zwrócić wartość potwierdzającą uprawnienia, co pozwalało na obejście zabezpieczenia mającego weryfikować, czy FlashLoopAdapter został aktywowany przez legalny portfel.
Kontrakt kontrolowany przez sprawcę ataku dostarczył również własny router swapów oraz dane wywoławcze (calldata). Router został skierowany na portfel ofiary, a calldata skonfigurowano tak, aby wywołać funkcję execTransactionFromModule. Ponieważ FlashLoopAdapter był już aktywny w tym portfelu Safe, transakcja została zaakceptowana jako autoryzowana operacja modułu.
Ta sekwencja zdarzeń przekształciła niewielką lukę w uwierzytelnianiu w pełny dostęp do zabezpieczeń kontrolowanych przez portfel. Incydent ten podkreśla, jak kluczowe są uprawnienia portfela i ścieżki wykonania transakcji, obok bezpieczeństwa samego protokołu pożyczkowego – kwestia ta jest również centralnym punktem dyskusji nad infrastrukturą powierniczą i kontrolą autoryzacji.
Pożyczka błyskawiczna pozwoliła na spłatę długu Aave przed wypłatą środków
Haker wykorzystał flash loan w WETH z Morpho, aby spłacić około 1 335 WETH długu w Aave powiązanego z większym portfelem Safe. Spłata ta uwolniła zabezpieczenie powiązane z pozycją lewarowaną, co umożliwiło wypłatę około 1 306 weETH. Drugi portfel Safe stracił około 6,4 weETH w wyniku wykorzystania tego samego podatnego modułu.
Oba poszkodowane portfele należały do tego samego właściciela. Po rozliczeniu pożyczonych środków i konwersji części aktywów, napastnik zachował około 114,09 ETH, co według raportów bezpieczeństwa wyceniono na około 305 000 USD.
Rozróżnienie między całkowitym ruchem środków a zrealizowaną stratą jest istotne. Duża wypłata zabezpieczenia była niezbędna do spłaty długu i zamknięcia pozycji; nie należy jej utożsamiać z kwotą skradzioną. Raportowany zysk netto to środki w ETH, które pozostały po wykonaniu wszystkich kroków transakcyjnych.
Aave: Główne kontrakty nie zostały naruszone
Założyciel i CEO Aave, Stani Kulechov, oświadczył, że podatny komponent był zewnętrzną integracją, a nie kontraktem Aave V3, i incydent ten miał „zerowy wpływ na Aave V3”.
This is not Aave v3 contract, it’s third party external adapter built on top of Aave, zero effect on Aave v3.
— Stani (@StaniKulechov) October 2, 2026
SlowMist sklasyfikowało incydent jako lukę w inteligentnym kontrakcie i przypisało obejście zabezpieczeń sfałszowanej weryfikacji Safe. Defimon opisał FlashLoopAdapter jako moduł Safe do automatyzacji lewarowanych pętli (loops) w Aave V3, szacując straty na około 305 000 USD.
FlashLoopAdapter to niestandardowy kontrakt zbudowany na bazie Aave V3, przeznaczony do zarządzania pozycjami w portfelach Safe, które go aktywowały. Moduły Safe mogą wykonywać transakcje bez konieczności każdorazowego potwierdzania ich przez właściciela, co sprzyja automatyzacji, ale jednocześnie daje autoryzowanemu modułowi dostęp do aktywów w portfelu.
W tym przypadku błędem nie były same uprawnienia modułu, lecz logika uwierzytelniania wywołującego i wykonywania operacji w adapterze. Mamy więc do czynienia z awarią bezpieczeństwa DeFi na warstwie integracji, a nie z dowodem na naruszenie pul pożyczkowych Aave V3.
Główne źródło wspomina również o osobnym wrześniowym incydencie dotyczącym portfela Safe, w którym utracono około 2 900 rsETH z powodu słabej autoryzacji w egzekutorze połączonym z aktywnym modułem, jednak oba te zdarzenia dotyczyły różnych kontraktów i innych ścieżek ataku.
2M+
250+
8
66+



Nie przegap


 in numbers

