Aaveの外部アダプターが悪用され30万ドル超の被害、Safeウォレットが標的に


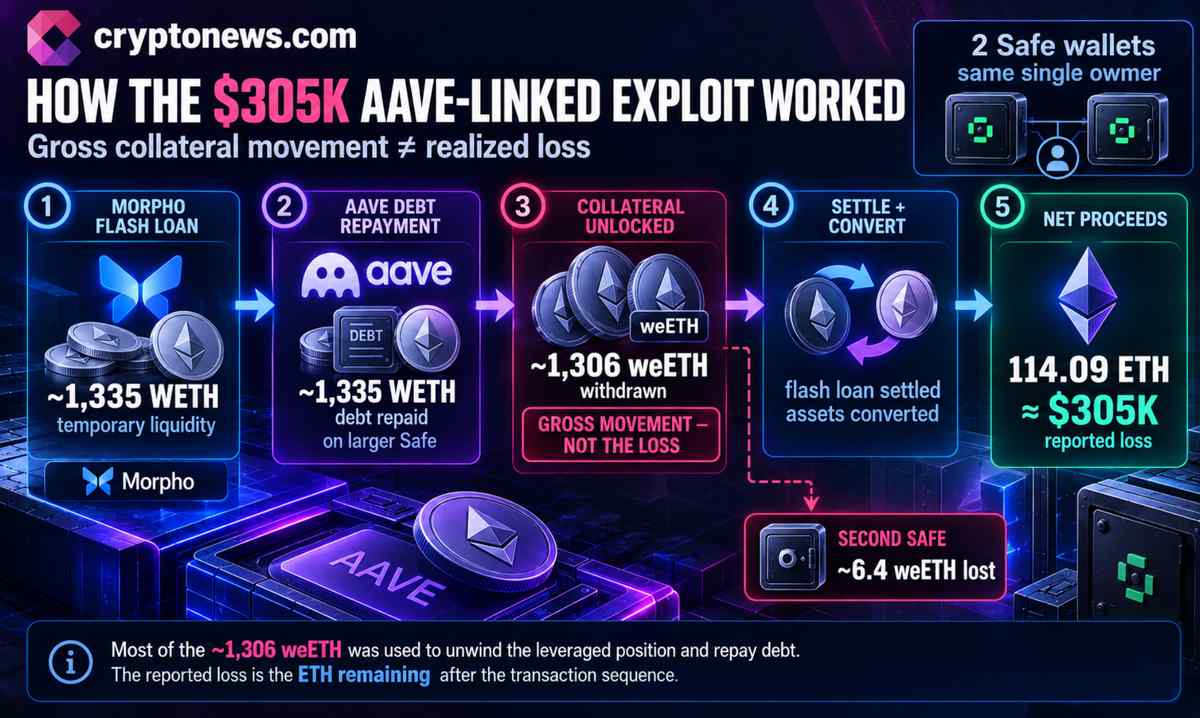
レバレッジを効かせたAave V3のポジションを管理するために使用されていたカスタム契約「FlashLoopAdapter」が、Ethereum上でのハッキング被害に遭いました。これにより、2つのSafeウォレットから推定114.09 ETH(約30万5,000ドル相当)の純損失が発生しました。
攻撃者はSafeの認証チェックを偽装した後、MorphoのWETHフラッシュローンを利用して債務を返済し、担保を解除しました。一方のウォレットから引き出された約1,306 weETHは総取引フローであり、攻撃者の純利益ではない点に注意が必要です。
SlowMist: Aave v3 Loop Safe Module Exploited, Approximately 114.09 ETH Stolen
— Wu Blockchain (@WuBlockchain) October 2, 2026
SlowMist issued a security alert stating that Aave v3 Loop Safe Module was exploited through an access-control vulnerability in FlashLoopAdapter’s open() and close() functions. The attacker allegedly… pic.twitter.com/a97iMcGWnI
セキュリティアラートサービスのDefimonによると、このEthereum攻撃は10月1日(木)15:08:57 UTCに検知されました。翌10月2日(金)にはSlowMistが分析結果を公開し、アダプターのオープンおよびクローズ機能における弱点を指摘しました。悪意のあるコントラクトがSafeになりすまして値を返すことで、正当なウォレットがFlashLoopAdapterを有効にしていることを確認するためのチェックをバイパスできたといいます。
今回のAaveハックにおいて、攻撃者が制御するコントラクトは、アダプターのスワップルーターとコールデータも提供していました。ルーターを被害者のSafeに向け、コールデータをexecTransactionFromModuleを呼び出すように設定したのです。FlashLoopAdapterはそのSafeですでに有効化されていたため、ウォレットはこの呼び出しを承認済みモジュールによるトランザクションとして受け入れてしまいました。
この一連の手順により、わずかな認証上の欠陥がウォレット制御下の担保へのアクセス権へと変わってしまいました。この出来事は、貸付プロトコル自体のセキュリティだけでなく、ウォレットの権限管理や実行パスがいかに重要であるかを浮き彫りにしており、これはカストディ・インフラと認証管理においても中心的な懸念事項となっています。
フラッシュローン攻撃により担保引き出し前にAaveの債務を返済
攻撃者は、Morphoから借り入れたWETH建てのフラッシュローンを使用して、規模の大きい方のSafeに関連する約1,335 WETHのAave債務を返済しました。この返済によってレバレッジポジションに紐付いていた担保が解放され、約1,306 weETHの引き出しが可能となりました。また、2つ目のSafeからも、同じ脆弱なモジュールを通じて約6.4 weETHが失われました。
影響を受けた2つのSafeはいずれも同一の所有者によるものでした。攻撃者は借入資金の清算と一部の資産変換を行った後、最終的に約114.09 ETHを手元に残しました。セキュリティレポートによるこの純利益の評価額は約30万5,000ドルです。
総移動額と実際の損失額の区別は重要です。大規模な担保の引き出しは、債務の返済とポジションの解消を可能にするためのものであり、盗まれた金額そのものと解釈すべきではありません。報告された純利益は、これらの一連の取引ステップを経て残ったETHの額を指します。
Aave側は「コア契約に影響なし」と表明
Aaveの創設者兼CEOであるStani Kulechov氏は、脆弱性のあったコンポーネントはAave V3のコントラクトではなく外部の統合機能であり、「Aave V3への影響はゼロである」と述べました。
This is not Aave v3 contract, it’s third party external adapter built on top of Aave, zero effect on Aave v3.
— Stani (@StaniKulechov) October 2, 2026
SlowMistはこの事件をスマートコントラクトの脆弱性として分類し、偽装可能なSafeチェックによるバイパスが原因であるとしています。またDefimonは、FlashLoopAdapterを「レバレッジを効かせたAave V3ループのオープン・クローズを行うためのSafeモジュール」と説明し、損失額を約30万5,000ドルと推定しました。
FlashLoopAdapterは、Aave V3上で構築されたカスタムコントラクトで、同モジュールを有効にしているSafe内のレバレッジポジションを管理するためのものです。Safeモジュールは、通常の所有者によるトランザクションフローを毎回必要とせずにウォレットの取引を実行できるため、自動化をサポートする一方で、承認されたモジュールにウォレット資産への経路を与えてしまう側面もあります。
今回のケースでは、モジュールの権限そのものがバグだったわけではなく、アダプターの呼び出し元認証と実行ロジックに問題がありました。したがって、この事件はDeFiの統合レイヤーにおけるセキュリティの失敗であり、Aave V3の貸付プールが侵害された証拠ではないと言えます。
なお、情報源によると、9月にも約2,900 rsETHが関与する別のSafeウォレットの事件が発生していますが、これは有効化されたモジュールに接続されたエグゼキューターの認証の弱さが原因であり、今回の事件とは異なるコントラクトおよび攻撃経路によるものです。
200万人+
250+
8年
約70人