Ledgerにハードウェア改造の痕跡、9300万ドルの被害か


Ledgerは、ウォレットから資産を盗み出す「CryptoBilis」に関連した調査において、少なくとも1台のデバイスに許可されていないハードウェアが埋め込まれていたことを確認しました。このエクスプロイトによる潜在的な損失額は、5つのチェーンにわたる311のウォレットで、最大9300万ドル(約140億円)に達すると推定されています。この発見により、現時点で少なくとも1台の該当デバイスにおいて物理的な改ざんが行われていたことが確定しました。
最新の報告によると、Ledgerは被害に遭ったユーザーのデバイスを調査した結果、不正なハードウェア・インプラント(埋め込みチップ)を発見しました。影響を受けた顧客は、インドネシア、マレーシア、フィリピンを拠点とするリセラー(販売代理店)であるCryptoBilisを通じてデバイスを購入していました。
72 hour update on reseller CryptoBilis incident 🔽
— Ledger (@Ledger) October 11, 2026
As the investigation continues, we are working with relevant authorities. The volume of impacted devices is limited. We know this is concerning, especially for those directly affected, and we are reaching out to impacted users.…
Ledgerは影響を受けたユーザーへの連絡を開始し、当局と連携してこのエクスプロイトの解明に当たっています。また、同社はCryptoBilisに対し、調査が継続している間、Ledger製品だけでなく、すべてのハードウェアウォレットの在庫販売を停止するよう要請しました。
Ledgerは、自社のシステムやサービスに侵害の兆候は見られないと表明しており、今回の事件はバックエンドの脆弱性ではなく、物理的なルートやリセラー側での不備に起因する可能性が高いことを示唆しています。これにより、調査の焦点が絞り込まれることになりました。
Ledgerのエクスプロイトと元Mt. Gox CEOによる発見
元Mt. GoxのCEOであるマルク・カルプレス(Mark Karpelès)氏は、2026年10月9日、マレーシアから届いたLedger Nano Xに物理的な改ざんの疑いがあるとして調査を開始しました。シュリンクラップ(外装フィルム)は無傷で未開封のように見えましたが、内部を調べたところ、通常はクッション材があるスクリーンの裏側に、隠された電子モジュールを発見したと報告しています。
Need free data? Buy a cheap ledger off a dodgy seller, pull the sim out of the spy implant and enjoy while you can (law enforcement may visit you thinking you are the one making these).https://t.co/ycMuv98UHh pic.twitter.com/4tVCkrqlF0
— Mark Karpelès (@MagicalTux) October 8, 2026
カルプレス氏の報告によれば、疑わしいインプラントにはマイクロコントローラー、LTE通信ハードウェア、アンテナ、eSIMが含まれており、デバイスのディスプレイ回路に接続されていました。同氏はこの構成により、ウォレットのセットアップ中に表示されるリカバリーフレーズ(シードフレーズ)をモジュールが傍受し、セルラー回線を通じて情報を送信できる可能性があると指摘しています。
その後、同氏はコンポーネントのさらなる詳細な調査を進めるとともに、CryptoBilisに対して未販売の在庫に同様の改造がないか検査するよう求めました。その後、Ledgerも被害顧客のデバイス内部から不正なハードウェア・インプラントを発見したことを認めています。
今回の事件は、リセラーという流通チャネルにおける広範なセキュリティ上の懸念を浮き彫りにしました。顧客はブランド名や販売店を信頼して購入しますが、本件では少なくとも1台のデバイスが物理的に改造されていたことが証明されました。
CryptoBilisが正体不明の買い手に売却?
CryptoBilisの所有権の変更が、今回のLedger調査にさらなる謎を投げかけています。報道によると、同社の元共同創設者であるArravind Prabu氏とVimalatheethan氏は、2026年3月に売却を完了し、運営権を譲渡したと述べています。
しかし、両氏は守秘義務契約により、10月中旬までこの取引を公表できなかったと主張しています。CryptoBilisで販売されたLedgerデバイスに関連する資産流出の報告が10月に相次いだため、このタイミングが注目を集めています。
HARDWARE WALLET RESELLER CRYPTOBILIS SOLD TO CHINESE NATIONAL BEFORE SUSPECTED SUPPLY CHAIN ATTACK
— Bitcoin News (@BitcoinNewsCom) October 9, 2026
Newly surfaced corporate records indicate that Malaysian hardware wallet reseller CryptoBilis changed ownership, with an individual identified as Jiaming, whose registered address… pic.twitter.com/0d9KmPp35y
BitPinasが引用した法人記録によると、2026年8月3日にCryptoBilisの株式100%が「Jiaming」と特定された個人に譲渡されたとされています。この買い手の登録住所は、中国の黒竜江省であったと報じられています。
カルプレス氏がLedger Nano Xの内部でインプラントを発見したことを考えると、この所有権移転は非常に重要です。皮肉なことに、「Jiaming」という名前は中国語で「假名(jiǎmíng)」、つまり「偽名」を意味する言葉と同じ響きを持っています。
現時点では、改造されたデバイスがどのように流通経路に入ったのか、誰が部品を取り付けたのか、そして所有権の変更が攻撃に関与しているのかを捜査当局が特定する必要があります。ただし、現段階でCryptoBilisの新しいオーナーと改ざんを直接結びつける確実な証拠は見つかっていません。
欧州MediaMarktでの報告とユーザーが取るべき対策
別途、コミュニティからの報告では、欧州の家電量販店MediaMarktで購入したLedgerにもハードウェア・エクスプロイトの兆候があるとの主張がなされました。MediaMarktはドイツやオーストリアを含む欧州の複数の市場でLedgerの公式リセラーですが、Ledgerはこのデバイスが侵害されたことや、CryptoBilisの事件と関連があることを確認していません。
PSA the ledger incident isn't limited to Asia
— Johannes (4, 4) (@0xJohannes_) October 11, 2026
This is a device purchased in store from an official reseller in Europe (a legitimate device doesn't have any of these cables as can be seen in picture 2)
This even seems to be an old version of the 'spy implant' even though the… pic.twitter.com/bLWrN9aooK
専門家の間でも、拡散された画像が何を示しているかについて意見が分かれています。ハードウェアが純正のLedger基板と一致しないと指摘する声もあれば、東南アジアで見つかったインプラントと同じタイプのものとは確認できないとする意見もあります。
Ledgerのハードウェアウォレットを所有しているユーザーは、公式サイトや正規代理店から直接購入した場合であっても、この機会にセキュリティを再確認すべきです。すべてのデバイスが影響を受けているという決定的な証拠はないため、パニックを避け、公式のセキュリティアップデートを注視することが重要です。
リカバリーフレーズをウェブサイトやアプリ、カスタマーサポートのチャットに入力したり、Ledgerのスタッフを名乗る人物に教えたりすることは絶対に避けてください。もしデバイスに物理的な改ざんの跡が見られる場合は、直ちに使用を中止し、Ledger公式サイトを通じてサポートに連絡してください。デバイスの「真正性チェック(Genuine Check)」に合格したからといって、物理的な改造が一切行われていないという絶対的な証明にはならない点に注意が必要です。
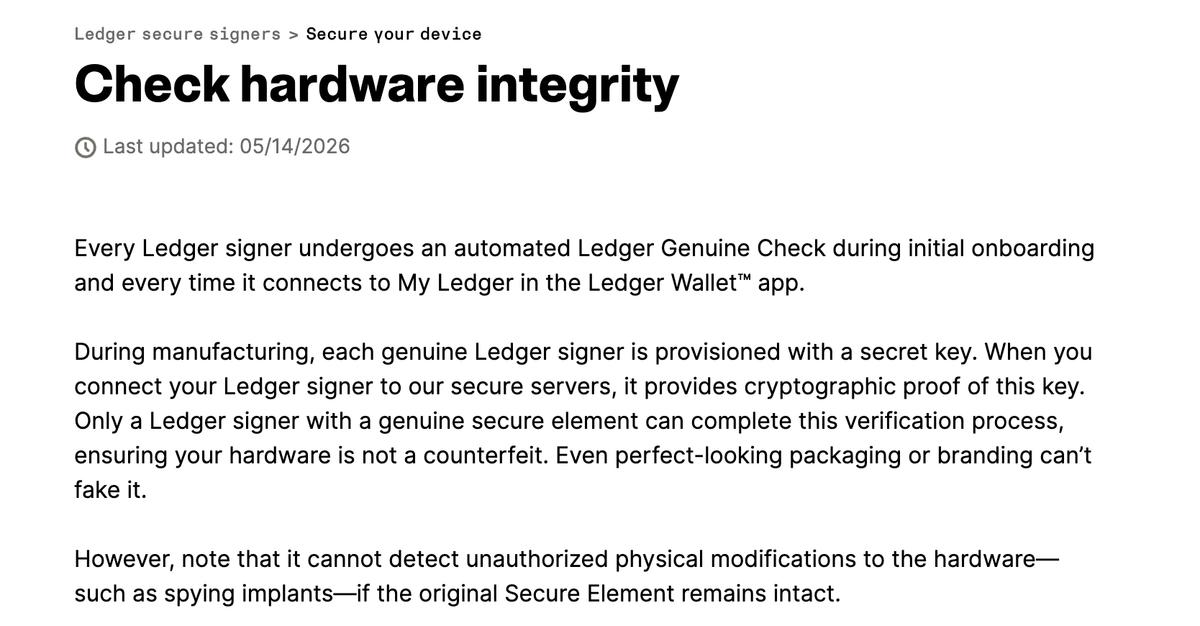
ユーザーは、Ledgerの公式手順に従ってデバイスの真正性を確認できます。しかし、物理的な改ざんがないか自身の目でも確認し、疑わしい点があれば警戒を怠らないでください。不透明な供給ルートで購入したデバイスは特に注意が必要ですが、そうでない場合もオフラインでのバックアップを維持し、デバイスの画面上で取引詳細を確認し、多額の資金を移動させる前には少額のテスト送金を行うことを検討してください。
何よりも、リカバリーフレーズが漏洩したという信頼できる証拠がある場合は、盗難が確定するのを待たずに、即座に対策を講じることが肝要です。
200万人+
250+
8年
約70人